CDN: как работает и когда действительно нужен сайту
Разбираем принцип работы сети доставки контента, честные критерии, когда CDN даёт реальный эффект, а когда становится лишним усложнением, и практическую настройку через DNS и SSL.
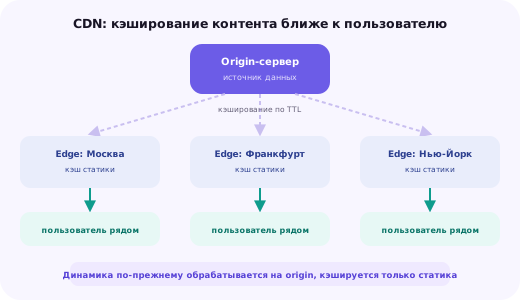
Что на самом деле делает CDN
CDN (Content Delivery Network, сеть доставки контента) — это распределённая по множеству географических точек инфраструктура серверов, которая хранит копии статических файлов сайта — изображений, CSS, JavaScript, видео, шрифтов — и отдаёт их посетителю с ближайшего к нему узла, а не с единственного origin-сервера, где физически размещён сам сайт.
Принцип работы простой: при первом запросе файла с конкретного узла CDN, у которого этого файла ещё нет в кэше, узел сам обращается к origin-серверу, получает файл, сохраняет его копию у себя на заданное время и в этот же момент отдаёт его пользователю. Все последующие запросы того же файла от других посетителей, географически близких к этому узлу, обслуживаются уже прямо с него, без обращения к origin-серверу вообще — это и снижает задержку доставки, и заметно разгружает исходный сервер от повторяющихся запросов одних и тех же файлов.
Ключевое отличие CDN от простого кэширования на самом сервере — именно географическое распределение узлов. Кэш на origin-сервере ускоряет повторную отдачу файла тому же самому серверу независимо от того, откуда пришёл запрос, но не сокращает физическое расстояние, которое данные должны преодолеть по сети до конкретного посетителя. CDN решает именно эту, сетевую часть проблемы — приближает копию данных к пользователю в буквальном, географическом смысле.
Когда CDN даёт реальный, измеримый эффект
Международная или широко распределённая по стране аудитория — самый очевидный и весомый случай, где CDN оправдан почти всегда. Если сервер физически расположен в одном регионе, а заметная часть посетителей находится на другом конце страны или за рубежом, разница в задержке передачи данных при использовании CDN становится ощутимой именно для этой удалённой части аудитории — без CDN каждый их запрос преодолевает полное расстояние до origin-сервера и обратно, тогда как с CDN основная масса статики отдаётся с ближайшего к ним узла.
Второй весомый случай — сайт с тяжёлым статическим контентом: обилие изображений в высоком разрешении, видео, большие файлы для скачивания, шрифты. Даже при локальной аудитории CDN здесь снимает существенную нагрузку с origin-сервера, освобождая его ресурсы для генерации динамических страниц вместо постоянной раздачи одних и тех же статических файлов десяткам одновременных посетителей.
Третий, часто недооценённый случай — сайт с резкими и труднопредсказуемыми всплесками трафика: попадание в топ обсуждений соцсетей, крупная рекламная кампания, сезонная распродажа. Распределённая инфраструктура CDN по своей природе рассчитана на поглощение таких пиков заметно лучше, чем единственный origin-сервер фиксированной мощности, и одновременно снижает риск того, что резкий рост запросов к статике положит сервер целиком, включая обработку динамических страниц.
Когда CDN — избыточное усложнение, а не польза
Небольшой сайт с преимущественно локальной или региональной аудиторией, физически близкой к серверу, — самый частый случай, когда подключение CDN не даёт заметного прироста скорости для реальных посетителей, но добавляет дополнительный слой конфигурации, ещё одну точку, которую нужно поддерживать и диагностировать при проблемах, и иногда дополнительную стоимость обслуживания.
Сайт с преимущественно динамическим содержимым и минимумом тяжёлой статики — личный кабинет, административная панель, сервис с постоянно меняющимися данными — тоже получает от классического CDN заметно меньше пользы, поскольку основная нагрузка приходится не на статические файлы, которые CDN умеет кэшировать, а на генерацию страниц самим сервером и запросы к базе данных, которые CDN напрямую не ускоряет.
Практический ориентир: прежде чем подключать CDN, стоит честно оценить, где физически находится основная часть аудитории сайта по данным аналитики, и насколько тяжёл статический контент относительно общего объёма трафика страницы. Если оба показателя говорят «аудитория рядом, статики немного» — время и усилия разумнее вложить в другие способы ускорения сайта, например в оптимизацию самих изображений, а не в подключение географически распределённой инфраструктуры ради контента, который и так быстро долетает до близкого посетителя.
Практическая схема подключения через DNS
Самая распространённая схема подключения CDN не заменяет весь домен сайта целиком, а выносит через CDN только статические ресурсы — обычно на отдельный поддомен вроде static.example.ru или cdn.example.ru, тогда как основной домен с HTML и динамикой продолжает работать напрямую с origin-сервера без изменений.
Технически это делается через CNAME-запись в DNS, которая указывает поддомен статики на адрес, предоставленный CDN-провайдером, вместо прямого IP-адреса вашего сервера — сам CDN-провайдер уже сам маршрутизирует запросы к ближайшему географически узлу своей сети. Общий разбор типов DNS-записей и того, как их правильно настраивать, — в отдельной статье про DNS-записи.
static.example.ru. CNAME cdn-endpoint.example-provider.net.После настройки DNS-записи саму разметку страниц сайта нужно скорректировать так, чтобы ссылки на изображения, CSS и JS файлы указывали на новый поддомен static.example.ru вместо прямых путей на основном домене — в большинстве современных CMS для этого есть готовые настройки или плагины, которые автоматически подменяют пути к статическим ресурсам на CDN-домен без ручного редактирования каждой страницы или шаблона.
SSL-сертификат и CDN: кто кого шифрует
Отдельный поддомен, через который отдаётся статика с CDN, — это отдельное имя в DNS, и браузер будет ожидать для него действующий валидный сертификат точно так же, как для основного домена сайта: без этого браузер заблокирует загрузку статики с этого поддомена по HTTPS и выдаст предупреждение о смешанном или небезопасном содержимом.
Большинство CDN-провайдеров решают эту задачу автоматически, самостоятельно выпуская и продлевая сертификат для подключённого домена или поддомена на своей стороне без участия администратора сайта — это удобно и снимает необходимость вручную заниматься сертификатом для нового поддомена. Общие принципы работы с бесплатными сертификатами разобраны в статье про Let's Encrypt.
Важный нюанс: сертификат на стороне CDN защищает канал между посетителем и узлом CDN, но не отменяет необходимости в действующем сертификате и на самом origin-сервере — соединение между узлом CDN и origin-сервером в момент первого запроса файла (когда его ещё нет в кэше) тоже, как правило, должно быть зашифровано, чтобы обеспечить полное end-to-end шифрование на всём пути данных, а не только на последнем участке до браузера пользователя.
Если через CDN проксируется не отдельный поддомен, а сразу несколько поддоменов сайта (например, static, cdn, media одновременно), может быть удобнее один wildcard-сертификат на весь домен вместо отдельного сертификата на каждый поддомен по отдельности — подробнее о том, когда это оправдано, в статье про wildcard SSL-сертификаты.
Время жизни кэша и обновление контента
CDN хранит копию файла на узле в течение времени, заданного параметром TTL (time to live) — до истечения этого срока все запросы к файлу обслуживаются из кэша узла, даже если сам файл на origin-сервере уже успел измениться. Это создаёт неочевидный на первый взгляд эффект: обновили изображение на сайте, а посетители из другого региона продолжают видеть старую версию, пока не истечёт TTL этого конкретного файла на их ближайшем узле.
Для файлов, которые обновляются редко (логотип, шрифты, старые статьи с изображениями) разумно устанавливать длительный TTL — дни или недели, чтобы максимизировать долю запросов, обслуживаемых прямо из кэша без обращения к origin-серверу. Для контента, который может обновляться часто (баннеры текущих акций, часто редактируемые страницы), TTL стоит устанавливать заметно короче, либо явно версионировать имя файла при каждом обновлении (например, добавляя в имя файла хэш содержимого или номер версии), чтобы новая версия автоматически считалась отдельным, ещё не закэшированным ресурсом.
Когда файл нужно обновить немедленно, не дожидаясь истечения TTL, используется принудительная очистка кэша — операция purge, доступная в панели управления практически любого CDN-провайдера. Purge можно выполнить точечно для одного конкретного файла или целого раздела сайта, либо очистить кэш полностью — второй вариант стоит применять с осторожностью на крупном сайте, поскольку сразу после полной очистки все узлы CDN временно лишаются кэша и начинают заново обращаться к origin-серверу за каждым файлом, что на короткое время создаёт всплеск нагрузки на исходный сервер, сопоставимый с тем, что CDN обычно как раз и снимает.
CDN как побочный эффект: защита от нагрузки и объёмных атак
Помимо ускорения доставки контента, распределённая архитектура CDN даёт и менее очевидный, но практически ценный побочный эффект — она принимает на себя весь входящий трафик к статическим ресурсам на собственной, заведомо избыточной по пропускной способности инфраструктуре, прежде чем что-либо доходит до origin-сервера напрямую.
Это особенно ценно при внезапных всплесках трафика — как легитимных (вирусный пост в соцсетях, попадание в топ поисковой выдачи), так и вредоносных (флуд запросов к статическим файлам в рамках атаки на уровне приложения). Подробный разбор того, какие типы атак вообще можно и нельзя остановить своими силами на сервере, — в статье про защиту от DDoS; CDN здесь выступает одним из практических способов вынести часть этой нагрузки за пределы собственной инфраструктуры ещё до того, как она успеет создать проблему на origin-сервере.
Некоторые CDN-провайдеры прямо совмещают функцию доставки контента с дополнительной фильтрацией подозрительного трафика на уровне своего периметра — это может быть достаточным основанием для подключения CDN даже небольшому сайту с локальной аудиторией, для которого чистый прирост скорости от географического распределения был бы не так важен сам по себе.
Типичные ошибки при внедрении CDN
Подключение CDN сразу для всего сайта целиком, включая динамические страницы с персональными данными пользователя (личный кабинет, корзина), без понимания разницы между кэшируемым и некэшируемым контентом — в лучшем случае это не даёт эффекта, в худшем приводит к тому, что один пользователь неожиданно видит закэшированную персональную информацию другого, если правила кэширования настроены неаккуратно для страниц, которые кэшировать в принципе нельзя.
Слишком долгий TTL для часто обновляемого контента без настроенного процесса принудительной очистки кэша при публикации изменений — это оборачивается ситуацией, когда изменения на сайте видны части аудитории с задержкой в часы или дни, что особенно болезненно для новостных материалов, актуальных цен и текущих акций.
Игнорирование сертификата на стороне origin-сервера при полном доверии автоматическому сертификату CDN — если соединение между узлом CDN и origin-сервером остаётся незашифрованным, часть пути данных оказывается уязвима, несмотря на кажущуюся полную защищённость благодаря зелёному замку в адресной строке браузера у конечного пользователя.
Подключение CDN ради самой модной технологии без предварительной оценки, где реально находится аудитория сайта — для проекта с чисто локальной аудиторией результат может ограничиться дополнительной сложностью конфигурации без заметного выигрыша в скорости, который оправдывал бы эти трудозатраты.
Push и Pull CDN: две модели наполнения кэша
Большинство современных CDN-провайдеров для сайтов работают по модели Pull (по запросу) — узел CDN сам обращается к origin-серверу и забирает файл при первом реальном запросе от посетителя, автоматически сохраняя его в кэше на заданное время. Эта модель удобна тем, что не требует от администратора сайта никаких дополнительных действий при добавлении нового файла — он просто появится в кэше CDN при первом обращении к нему.
Альтернативная модель Push (с загрузкой заранее) предполагает, что администратор сам заранее закачивает нужные файлы в хранилище CDN, прежде чем на них придёт хоть один реальный запрос — это чаще применяется для крупных статичных библиотек контента вроде видеоархива или большого набора файлов для скачивания, где нежелательно, чтобы первый посетитель конкретного файла ждал, пока CDN самостоятельно заберёт его с origin-сервера с небольшой дополнительной задержкой.
Для типичного сайта на CMS модель Pull практически всегда удобнее и проще в сопровождении: она не требует отдельного процесса синхронизации файлов и работает прозрачно для уже существующей структуры сайта, тогда как Push оправдан в основном для специализированных сценариев с заранее известным и редко меняющимся набором тяжёлых файлов.
Как проверить, что CDN действительно работает, а не поверить конфигурации на слово
Как и с любой сетевой настройкой, недостаточно один раз сохранить конфигурацию в панели CDN-провайдера и считать задачу решённой — стоит проверить, что запросы к статике реально обслуживаются с узла CDN, а не по-прежнему уходят напрямую на origin-сервер в обход всей настроенной схемы.
curl -I https://static.example.ru/logo.webpВ ответе стоит обратить внимание на специфичные для конкретного CDN-провайдера заголовки — многие добавляют собственный заголовок вроде X-Cache или CF-Cache-Status со значением HIT (файл отдан из кэша узла) или MISS (запрос дошёл до origin-сервера, кэш ещё не наполнен для этого файла) — по этому значению легко убедиться, что кэширование реально работает, а не просто настроено в панели управления без фактического эффекта.
Дополнительно полезно сравнить время ответа (поле time_total в выводе curl с параметром -w) для запроса напрямую к origin-серверу и через поддомен CDN из разных точек — если разница минимальна или отсутствует, возможно, конфигурация CDN не применяется на практике или узел, ближайший к точке тестирования, физически расположен не намного ближе к ней, чем сам origin-сервер, что стоит уточнить у провайдера CDN, прежде чем считать подключение полноценно настроенным и полезным.
Итог: как принять решение для конкретного сайта
Начните с honest-оценки двух факторов: где физически находится основная часть аудитории сайта относительно расположения сервера, и какую долю трафика страницы составляет тяжёлая статика вроде изображений и видео. Международная или широко географически распределённая аудитория в сочетании с заметным объёмом статики — сильный сигнал в пользу подключения CDN.
Небольшая локальная аудитория и преимущественно динамический контент — сигнал, что усилия по ускорению сайта разумнее направить в другое русло, например в оптимизацию самих изображений и настройку кэширования на уровне сервера, прежде чем добавлять ещё один инфраструктурный слой. Если решение в пользу CDN принято — начните с малого: вынесите через CDN только статический поддомен, настройте разумный TTL с возможностью точечной очистки кэша, и проверьте, что сертификат настроен корректно на обеих сторонах цепочки. Если нужна помощь с настройкой CDN под конкретный проект — оставьте заявку внизу страницы.
Почему стоит выбрать нас
Быстрый запуск
Подберём конфигурацию и развернём проект в день обращения.
Надёжность
NVMe-диски, защита от DDoS и резервные копии по расписанию.
Поддержка 24/7
Дежурные инженеры на связи в любое время суток.
Настройка под ключ
Установим CMS, настроим веб-сервер, SSL и почту за вас.
Перенос без простоя
Аккуратно перенесём сайт и базу данных на новый сервер.
Прозрачные цены
Актуальные тарифы и честный подбор без навязывания.
Вопросы и ответы
Нужен ли CDN небольшому сайту-визитке с местной аудиторией?
Как правило нет — если сервер и почти все посетители физически находятся в одном регионе, задержка на передачу данных и так минимальна, и CDN добавит скорее сложность конфигурации, чем заметный прирост скорости для конечного пользователя.
CDN заменяет сервер или работает вместе с ним?
Работает вместе — origin-сервер остаётся источником истины для всего контента, а CDN лишь кэширует его копии на промежуточных узлах ближе к посетителям; динамические данные (например, содержимое корзины) по-прежнему обрабатываются напрямую на origin-сервере.
Может ли CDN сам выдать SSL-сертификат для сайта?
Да, большинство CDN-провайдеров умеют автоматически выпускать и продлевать собственный сертификат для подключённого домена на своей стороне — но для полного end-to-end шифрования всё равно нужен действующий сертификат и на самом origin-сервере.
Как быстро изменения на сайте попадают на CDN после публикации?
Зависит от настроенного времени жизни кэша (TTL) — до его истечения CDN продолжает отдавать старую версию файла; чтобы обновление появилось немедленно, используется принудительная очистка кэша (purge) для конкретного файла или всего сайта сразу.
Что произойдёт с сайтом, если CDN временно недоступен?
Зависит от конфигурации: у большинства провайдеров есть режим отказа на origin-сервер напрямую, но это не универсальное поведение по умолчанию — стоит заранее уточнить и протестировать поведение конкретного CDN на случай его собственного сбоя.
Обязательно ли переносить весь сайт на CDN, или можно только часть?
Можно и чаще именно так и делают — распространённая схема: сам сайт (HTML, динамика) остаётся на origin-сервере, а через CDN раздаётся только поддомен со статикой вроде static.example.ru или cdn.example.ru с изображениями, CSS и JS.
CDN ускоряет и динамические страницы, генерируемые PHP на лету?
Классический CDN эффективен именно для статического контента, который можно кэшировать без изменений; для динамических страниц эффект менее прямой и зависит от конкретных возможностей провайдера — некоторые CDN дополнительно предлагают кэширование HTML на короткое время или защиту от нагрузки на уровне периметра, но это уже не базовая функция раздачи статики.
Стоит ли использовать CDN только ради защиты от DDoS, даже если скорость не критична?
Это разумный сценарий использования — многие CDN-провайдеры совмещают функцию доставки контента с фильтрацией вредоносного трафика, и подключение может быть оправдано именно ради этой защиты даже при небольшой и локальной аудитории сайта.
Как оплачивать услуги?
Оплата помесячная, для облачных серверов доступна почасовая тарификация. Принимаются карты, банковские переводы и электронные кошельки.
Есть ли круглосуточная поддержка?
Да, дежурные инженеры на связи 24/7.
Выдаёте ли закрывающие документы?
Да, предоставим необходимые документы для оплаты.
Как оставить заявку?
Заполните форму на странице или нажмите «Заказать» — мы свяжемся и поможем с подбором.