.htaccess: основы и когда он действительно нужен на Apache
Как работает .htaccess в Apache: переопределение конфигурации по каталогам, частые директивы для редиректов и ЧПУ, реальная цена AllowOverride для производительности и риски небрежной конфигурации.
Что такое .htaccess и для чего он нужен
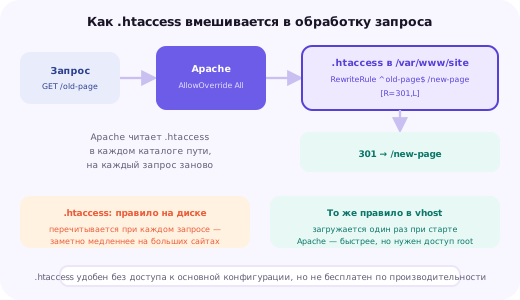
.htaccess (от английского hypertext access) — специальный конфигурационный файл Apache, который может находиться в любом каталоге, обслуживаемом веб-сервером, и переопределяет часть настроек, заданных в основной конфигурации, но только для этого каталога и всех его подкаталогов. В отличие от главных файлов конфигурации Apache, которые читаются один раз при старте или перезапуске сервера, .htaccess читается и заново разбирается при каждом запросе к соответствующему каталогу.
Именно эта особенность — применение без перезапуска сервера и без доступа к главной конфигурации — объясняет, почему .htaccess получил такое широкое распространение именно на shared-хостинге и в проектах, где у разработчика или владельца сайта нет административного доступа к серверу целиком: файл создаётся прямо в каталоге сайта, доступном по FTP или через файловый менеджер панели управления, и изменения применяются мгновенно.
Типичные задачи, решаемые через .htaccess: настройка человекопонятных URL (ЧПУ) через модуль mod_rewrite, редиректы (постоянные и временные, с www на без www или наоборот, с http на https), ограничение или разрешение доступа к отдельным каталогам и файлам по IP-адресу, настройка собственных страниц ошибок, включение или отключение отдельных модулей и директив Apache для конкретного каталога.
Эта статья разбирает практическую механику работы .htaccess, ключевые директивы для решения типичных задач, реальную цену AllowOverride с точки зрения производительности и риски, возникающие при небрежной конфигурации этого файла на боевом сайте.
AllowOverride: где и как включается обработка .htaccess
Обработка .htaccess не включена в Apache по умолчанию сама по себе — она управляется директивой AllowOverride в основной конфигурации сервера (обычно внутри блока Directory для конкретного корневого каталога сайта), и без явного разрешения содержимое .htaccess-файлов в этом каталоге просто игнорируется сервером, даже если сам файл физически присутствует на диске.
<Directory /var/www/example.com/public_html>
    AllowOverride All
    Require all granted
</Directory>
Значение All разрешает переопределение любых директив, допустимых в контексте .htaccess, тогда как более точечные значения вроде AllowOverride FileInfo или AllowOverride AuthConfig ограничивают набор директив, которые допустимо переопределять из файла — это осмысленный компромисс для серверов, обслуживающих сайты нескольких разных клиентов или проектов, когда администратор хочет разрешить только определённый, безопасный набор возможностей (например, только редиректы и ЧПУ), не позволяя менять более чувствительные настройки безопасности или авторизации.
На большинстве панелей управления хостингом (ISPmanager, cPanel, Plesk) AllowOverride All для домашнего каталога сайта включён по умолчанию именно потому, что конечные пользователи таких панелей обычно не имеют прямого доступа к основной конфигурации Apache и должны иметь возможность настраивать поведение сайта самостоятельно через .htaccess.
Редиректы и человекопонятные URL через mod_rewrite
Наиболее частое практическое применение .htaccess — настройка редиректов и переписывание URL через модуль mod_rewrite, который должен быть включён в основной конфигурации Apache (a2enmod rewrite в дистрибутивах на базе Debian и Ubuntu) прежде, чем директивы RewriteRule и RewriteCond в .htaccess начнут иметь эффект.
RewriteEngine On

# редирект с www на домен без www
RewriteCond %{HTTP_HOST} ^www\.example\.com$ [NC]
RewriteRule ^(.*)$ https://example.com/$1 [R=301,L]

# редирект с http на https
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [R=301,L]
Директива RewriteCond задаёт условие, которое должно выполниться перед применением следующей за ней RewriteRule, а флаг [NC] делает сравнение регистронезависимым. Флаг [R=301,L] в правиле означает постоянный редирект с кодом состояния 301 (важно для правильной индексации в поисковых системах — временный редирект 302 передаёт вес страницы поисковику иначе, чем постоянный) и останавливает дальнейшую обработку правил (Last) после срабатывания текущего.
RewriteEngine On
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule ^article/([0-9]+)/?$ article.php?id=$1 [L,QSA]
Условия !-f и !-d проверяют, что запрошенный путь не соответствует реальному существующему файлу или каталогу на диске, — это стандартная защита от того, чтобы правило переписывания случайно перехватывало запросы к статическим файлам вроде изображений или существующим страницам, для которых переписывание не требуется. Флаг QSA (Query String Append) добавляет параметры запроса из исходного URL к результату переписывания вместо их полной замены, что важно сохранить, если исходный запрос уже нёс дополнительные GET-параметры.
Ограничение доступа: deny, allow и Require
Помимо переписывания URL, .htaccess часто используют для ограничения доступа к отдельным каталогам или файлам по IP-адресу — например, чтобы закрыть административную панель сайта для всех адресов, кроме офисного или доверенного диапазона.
# современный синтаксис Apache 2.4+ (модуль mod_authz_core)
<Files "wp-login.php">
    Require ip 203.0.113.0/24
    Require ip 198.51.100.10
</Files>
Важно различать синтаксис версий Apache: устаревший синтаксис Order allow,deny и Allow from / Deny from, характерный для Apache 2.2 и более ранних версий, заменён в Apache 2.4 на единую систему авторизации через директиву Require — многие устаревшие руководства и найденные в интернете примеры .htaccess до сих пор используют старый синтаксис, который в актуальных версиях Apache либо вообще не сработает, либо потребует включения совместимого модуля mod_access_compat.
# закрыть доступ к скрытым файлам и служебным конфигам
<FilesMatch "^\.">
    Require all denied
</FilesMatch>
<FilesMatch "\.(env|log|sql|bak)$">
    Require all denied
</FilesMatch>
Такое правило стоит держать в базовой конфигурации почти любого сайта на Apache — файлы вроде .env с учётными данными подключения к базе данных, файлы бэкапов с расширением .sql или .bak, оставленные в корне сайта временно и забытые, регулярно становятся источником утечки данных именно потому, что они физически доступны по прямому URL при отсутствии подобного ограничения.
Собственные страницы ошибок и другие полезные директивы
Директива ErrorDocument позволяет заменить стандартные страницы ошибок Apache (обычно скупые и неинформативные для конечного пользователя) на собственные, оформленные в стиле сайта, без необходимости менять основную конфигурацию сервера.
ErrorDocument 404 /errors/404.html
ErrorDocument 500 /errors/500.html
ErrorDocument 403 /errors/403.html
Путь в ErrorDocument может указывать либо на статический файл внутри сайта, либо на PHP-скрипт, который сформирует страницу динамически (например, с логированием факта ошибки или с поиском похожих статей для страницы 404) — Apache сам определит тип содержимого по расширению и настройкам обработчика для этого каталога.
Ещё две директивы, часто встречающиеся в .htaccess реальных проектов: Options -Indexes отключает автоматическое отображение содержимого каталога в виде списка файлов, если в нём отсутствует индексный файл (полезно скрыть структуру каталогов от случайных посетителей), а DirectoryIndex задаёт порядок файлов, которые Apache пытается отдать как индексную страницу каталога, что удобно, если сайт использует нестандартное имя главного файла вместо привычного index.php или index.html.
Options -Indexes
DirectoryIndex app.php index.php index.html
Реальная цена AllowOverride для производительности
Официальная документация Apache прямо предупреждает: если AllowOverride включён для каталога, сервер обязан на каждый обслуживаемый запрос заново искать и обрабатывать .htaccess во всём пути от корневого каталога документов до непосредственно запрашиваемого файла, а не только в самом конечном каталоге — это означает дополнительные операции чтения с диска и разбора файла на каждый без исключения запрос, а не разовую операцию при старте сервера, как для основной конфигурации.
Если AllowOverride разрешает использование .htaccess, сервер будет искать файл .htaccess в каждом каталоге по пути. Таким образом, при доступе к документу разрешается до N дополнительных обращений к файловой системе на каждый запрос, где N — глубина каталога.
Официальная документация Apache HTTP Server о механизме поиска .htaccess
На практике для большинства сайтов среднего размера этот эффект составляет доли миллисекунды на запрос и полностью теряется на фоне времени генерации самой страницы приложением — именно поэтому .htaccess остаётся практичным и широко используемым инструментом, а не архаизмом, от которого нужно избавляться любой ценой. Ощутимым этот эффект становится на высоконагруженных проектах с большим числом запросов в секунду и глубокой структурой каталогов, где даже небольшая добавка на каждый запрос суммарно превращается в заметную нагрузку на дисковую подсистему сервера.
Практическая рекомендация для проектов, где производительность действительно критична и есть доступ к основной конфигурации сервера (выделенный сервер или VPS, а не shared-хостинг): перенести стабильные, редко меняющиеся правила (редиректы, ограничения доступа, страницы ошибок) непосредственно в блок VirtualHost или Directory основной конфигурации Apache, оставив в .htaccess только то, что действительно требует изменений без перезапуска сервера или управляется не администратором сервера, а конечным пользователем хостинга.
Риски небрежной конфигурации .htaccess
Синтаксическая ошибка в .htaccess — самая частая и самая заметная проблема: Apache немедленно возвращает 500 Internal Server Error для всех запросов к каталогу, содержащему сломанный файл, и его подкаталогам, причём эффект наступает сразу, без какого-либо предупреждения или подтверждения перед применением изменений, в отличие от основной конфигурации Apache, где команда apachectl configtest позволяет проверить синтаксис перед перезапуском.
apachectl configtest
tail -f /var/log/apache2/error.log
Для основной конфигурации Apache команда configtest ловит ошибки до применения, но для .htaccess аналогичной встроенной команды нет — единственный надёжный способ проверить правильность изменений после редактирования .htaccess на боевом сайте — сразу открыть сайт в браузере или проверить его curl-запросом и, при необходимости, посмотреть подробности ошибки в error.log сервера, где Apache обычно указывает конкретную строку файла .htaccess, вызвавшую проблему.
Второй практический риск — слишком широкие или устаревшие правила доступа, оставшиеся в .htaccess со времён давно неактуальной конфигурации: правило, разрешавшее доступ к административному разделу для IP-адреса офиса, который давно сменился, или правило Require all granted, добавленное когда-то для временной отладки и забытое, эффективно снимает защиту, которую администратор считает всё ещё действующей, — периодическая ревизия содержимого .htaccess стоит того же внимания, что и ревизия правил файрвола.
Третий риск — конфликтующие или дублирующиеся правила RewriteRule, накопившиеся за время эволюции сайта: разные правила переписывания URL, добавленные в разное время для разных задач, иногда пересекаются по маске и обрабатывают запрос не тем правилом, которое ожидал автор последнего изменения, — при отладке неожиданного поведения редиректов стоит читать .htaccess сверху вниз, помня, что Apache применяет правила последовательно и флаг [L] останавливает дальнейшую обработку сразу после первого сработавшего правила.
Мысленный перевод для тех, кто привык к Nginx
У Nginx нет прямого аналога .htaccess в принципе — архитектура Nginx не предусматривает чтение конфигурации заново на каждый запрос из файлов внутри обслуживаемых каталогов, вся конфигурация Nginx централизована в файлах, читаемых при старте или при явном перечитывании конфигурации через nginx -s reload, что и является одной из причин заметно более высокой производительности Nginx под большой нагрузкой по сравнению с Apache с активно используемым AllowOverride.
Практически это означает, что при переезде с Apache на Nginx (или при настройке нового сайта на Nginx администратором, привыкшим к .htaccess) все директивы RewriteRule нужно переписывать в директивы rewrite внутри блока server или location в основной конфигурации Nginx, правила ограничения доступа по IP переносятся в директивы allow и deny внутри соответствующего location, а собственные страницы ошибок задаются через error_page.
# было в .htaccess Apache
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [R=301,L]

# аналог в конфигурации Nginx
server {
    listen 80;
    server_name example.com;
    return 301 https://$host$request_uri;
}
Ключевая разница в мышлении: конфигурация Nginx централизованная и требует доступа к серверу для любого изменения, а также его перечитывания, зато полностью избавлена от накладных расходов на поиск и разбор файлов на каждый запрос, тогда как .htaccess децентрализован, применяется мгновенно без доступа к серверу, но платит за эту гибкость постоянными, хотя обычно небольшими, издержками на каждый обслуживаемый запрос.
Итог: .htaccess остаётся практичным инструментом там, где он уместен
.htaccess — не устаревший или ошибочный подход к конфигурации, а осознанный компромисс между гибкостью, доступной без доступа к серверу целиком, и небольшими постоянными издержками на каждый запрос, — для большинства сайтов на shared-хостинге, VPS с панелью управления или проектов, где конечный пользователь не имеет административного доступа к самому серверу, этот компромисс оправдан и .htaccess остаётся правильным инструментом именно для таких задач, как редиректы, ЧПУ и ограничение доступа.
Для проектов с полным административным доступом к серверу и по-настоящему высокой нагрузкой имеет смысл перенести стабильные правила в основную конфигурацию Apache, оставив .htaccess для того немногого, что действительно требует изменений без перезапуска сервера. Если сомневаетесь, какая часть текущей конфигурации .htaccess стоит переноса в основной конфиг, а какая должна остаться гибкой, опишите структуру сайта в заявке внизу страницы — поможем разобраться и настроить оптимальную схему.
Почему стоит выбрать нас
Быстрый запуск
Подберём конфигурацию и развернём проект в день обращения.
Надёжность
NVMe-диски, защита от DDoS и резервные копии по расписанию.
Поддержка 24/7
Дежурные инженеры на связи в любое время суток.
Настройка под ключ
Установим CMS, настроим веб-сервер, SSL и почту за вас.
Перенос без простоя
Аккуратно перенесём сайт и базу данных на новый сервер.
Прозрачные цены
Актуальные тарифы и честный подбор без навязывания.
Вопросы и ответы
Работает ли .htaccess на Nginx?
Нет, .htaccess — механизм, специфичный именно для Apache, у Nginx его прямого аналога не существует в принципе, поскольку архитектура Nginx не предусматривает чтение конфигурации из файлов внутри каждого обслуживаемого каталога на каждый запрос — все настройки в Nginx задаются централизованно в файлах конфигурации сервера и применяются только при перезапуске или перечитывании конфигурации.
Почему многие руководства советуют отключать AllowOverride там, где это возможно?
Потому что при включённом AllowOverride Apache вынужден на каждый обслуживаемый запрос заново искать и разбирать файлы .htaccess во всех родительских каталогах запрашиваемого пути — это создаёт постоянные, пусть и небольшие на один запрос, издержки на дисковый ввод-вывод и разбор конфигурации, которых полностью лишена эквивалентная настройка в главном конфигурационном файле, читаемая один раз при старте.
Можно ли использовать .htaccess без прав администратора сервера?
Да, это одно из главных практических преимуществ .htaccess — файл создаётся прямо внутри обслуживаемого каталога сайта и применяется без перезапуска Apache и без доступа к общей конфигурации сервера, что особенно ценно на shared-хостинге, где у пользователя обычно нет прав редактировать главные конфигурационные файлы.
Что произойдёт, если в .htaccess есть синтаксическая ошибка?
Apache вернёт ошибку 500 Internal Server Error для всех запросов к соответствующему каталогу и его подкаталогам до тех пор, пока ошибка не будет исправлена, — это стоит проверять сразу после любого изменения .htaccess на боевом сайте, поскольку эффект проявляется мгновенно и затрагивает весь сайт целиком.
Как перенести правила из .htaccess в Nginx?
Прямого автоматического способа нет — правила RewriteRule нужно переписать вручную под синтаксис директив location и rewrite в Nginx, поскольку синтаксис регулярных выражений похож, но модель обработки запроса и порядок применения правил в Nginx устроены принципиально иначе, чем последовательная обработка директив в Apache.
Замедляет ли .htaccess сам сайт для конечного пользователя?
Влияние на время ответа обычно измеряется единицами миллисекунд на запрос за счёт поиска и разбора файлов .htaccess во всех родительских каталогах, что для большинства сайтов на разделяемом или виртуальном хостинге малозаметно на фоне остального времени генерации страницы, но становится ощутимым на высоконагруженных проектах с большим числом запросов в секунду.
Безопасно ли хранить пароли или пути к бэкапам, полагаясь только на правила deny в .htaccess?
Нет, deny в .htaccess ограничивает доступ через сам веб-сервер, но не защищает файл, если к нему можно получить доступ иным способом (например, через уязвимость в приложении или прямой доступ к файловой системе), поэтому чувствительные данные не стоит хранить в общедоступном каталоге сайта в принципе, полагаясь на .htaccess как на единственный рубеж защиты.
Нужен ли .htaccess, если сайт работает за CDN или обратным прокси?
Часть правил (редиректы, обработка ошибок) по-прежнему применяется на уровне самого Apache и продолжает работать, но правила, зависящие от заголовков клиента вроде IP-адреса, требуют аккуратности, поскольку прокси или CDN обычно подставляют свой собственный IP вместо реального адреса посетителя, если явно не настроена передача и чтение заголовка вроде X-Forwarded-For.
Как оплачивать услуги?
Оплата помесячная, для облачных серверов доступна почасовая тарификация. Принимаются карты, банковские переводы и электронные кошельки.
Есть ли круглосуточная поддержка?
Да, дежурные инженеры на связи 24/7.
Выдаёте ли закрывающие документы?
Да, предоставим необходимые документы для оплаты.
Как оставить заявку?
Заполните форму на странице или нажмите «Заказать» — мы свяжемся и поможем с подбором.