IPMI: удалённое управление выделенным сервером
Разбираем, что такое IPMI и iKVM на выделенном сервере, зачем нужен независимый канал управления железом и почему интерфейс IPMI нельзя выставлять в открытый интернет.
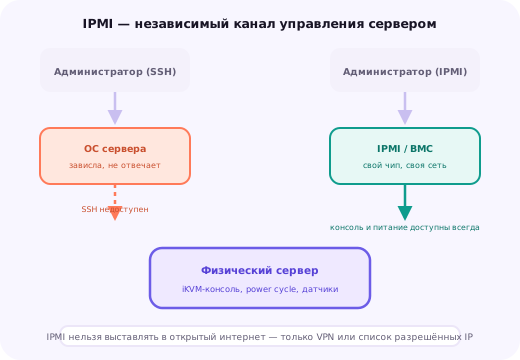
Что такое IPMI на самом деле
IPMI (Intelligent Platform Management Interface) — это не программа и не служба операционной системы, а отдельный аппаратный контроллер, распаянный прямо на материнской плате сервера. У него собственный процессор, собственная память и собственный сетевой порт, полностью независимые от основной операционной системы, установленной на сервере. Именно поэтому IPMI продолжает работать даже тогда, когда сама ОС не загрузилась, зависла намертво или сервер вовсе выключен, но подключён к электросети.
Такой контроллер часто называют BMC — Baseboard Management Controller, а конкретную реализацию у разных производителей серверного железа — своими именами: iDRAC у Dell, iLO у HPE, IPMI View или отдельные веб-интерфейсы у Supermicro и других вендоров. Суть везде одна: независимый канал управления и мониторинга сервера, работающий поверх собственного сетевого интерфейса, к которому подключается администратор через браузер или специальную утилиту.
Ключевое отличие IPMI от обычного удалённого доступа по SSH или RDP в том, что SSH и RDP — это службы, работающие внутри операционной системы, и если ОС не загрузилась, зависла или её сетевой стек не отвечает, доступ по ним пропадает полностью. IPMI работает на уровень ниже: он видит сервер так, как будто стоит рядом с ним физически, с клавиатурой, монитором и кнопкой питания в руках, независимо от состояния софта внутри.
Из чего состоит функциональность IPMI
Веб-интерфейс IPMI обычно даёт доступ сразу к нескольким независимым инструментам. Первый и самый востребованный — виртуальная консоль (iKVM, virtual Keyboard-Video-Mouse), которая транслирует в браузер администратора именно то изображение, что было бы видно на физическом мониторе, подключённом к серверу, включая экран загрузки BIOS/UEFI, меню выбора загрузочного устройства и весь процесс старта операционной системы до появления сетевого интерфейса.
Второй важный инструмент — Virtual Media, то есть возможность подключить к серверу удалённо файл ISO-образа так, будто это физический DVD-привод или USB-флешка, вставленная в разъём сервера. Это решает задачу установки или переустановки операционной системы с нуля без физического присутствия рядом с сервером — можно загрузиться с образа Ubuntu Server, Debian или установочного диска Windows Server и провести установку через ту же виртуальную консоль.
Третий инструмент — управление питанием: включение, штатное выключение по ACPI-сигналу и принудительный power cycle (аналог удержания кнопки питания на корпусе) для случаев, когда операционная система полностью зависла и не реагирует ни на что, кроме физической перезагрузки. Дополнительно IPMI собирает телеметрию с датчиков материнской платы — температуру процессора и чипсета, скорость вращения вентиляторов, напряжения на линиях питания, что полезно для ранней диагностики проблем с самим железом, а не только с софтом.
Почему это критично для выделенного сервера, но не для VPS
На виртуальном сервере (VPS/VDS) физической платы IPMI попросту не существует — арендатор получает не реальное железо, а изолированный виртуальный образ ресурсов, выделенный гипервизором на общем физическом сервере провайдера. Вместо аппаратного IPMI провайдер предоставляет собственную веб-консоль на уровне гипервизора: она умеет показать экран виртуальной машины и перезагрузить её, но это программная функция панели управления провайдера, а не независимый физический канал.
Для арендатора VPS это не проблема, а сознательное разделение ответственности: провайдер физически владеет железом и его контроллером IPMI, а виртуальную консоль клиенту показывает через свою же панель как удобную обёртку. Именно поэтому статьи о настройке или защите IPMI обычно не касаются пользователей VPS напрямую — у них просто нет доступа к этому уровню и не нужно о нём заботиться.
Ситуация меняется на выделенном сервере (dedicated), где клиент получает физическое железо целиком в единоличное пользование, а значит и полный доступ к его собственному IPMI-контроллеру со всей ответственностью за его безопасную настройку. Для владельца выделенного сервера без доступа к дата-центру физически IPMI — единственный способ вмешаться в работу сервера на уровне ниже операционной системы, если что-то пошло не так, а не полагаться на remote hands провайдера при каждой мелкой проблеме.
Реальные сценарии, где без IPMI не обойтись
Первый и самый частый сценарий — переустановка операционной системы с нуля без выезда в дата-центр и без ожидания, пока задача дойдёт до инженера поддержки провайдера. Через Virtual Media подключается нужный установочный ISO-образ, через виртуальную консоль проходит вся установка, включая разметку дисков и настройку сети, — весь процесс выполняется удалённо ровно так же, как если бы администратор стоял рядом с сервером с флешкой в руке.
Второй сценарий — восстановление сервера, который не загружается вовсе: ошибка файловой системы, повреждённый загрузчик после неудачного обновления ядра, случайно удалённый критический файл конфигурации. По SSH в такой ситуации попасть на сервер невозможно, поскольку сетевой стек ОС ещё даже не поднялся, но через IPMI видно ровно то, что происходит на экране, — сообщение об ошибке загрузчика, приглашение initramfs для восстановления в single-user режиме или экран паники ядра с точной причиной сбоя.
Третий сценарий — просмотр процесса POST и настроек BIOS/UEFI, недоступных никаким программным способом изнутри уже загруженной ОС: включение или выключение виртуализации на уровне процессора, изменение порядка загрузочных устройств, настройка RAID-контроллера до того, как операционная система вообще увидит диски. Четвёртый и самый экстренный сценарий — принудительный power cycle, когда операционная система зависла настолько, что не реагирует даже на сигнал ACPI на штатное выключение, а физического доступа к кнопке питания на корпусе сервера у администратора нет.
Подключение к IPMI: веб-интерфейс, ipmitool и протокол IPMI over LAN
Большинству администраторов достаточно веб-интерфейса IPMI: он открывается в браузере по отдельному IP-адресу, который присваивается именно контроллеру управления, а не основной сетевой карте сервера, и требует входа по логину и паролю, независимым от учётных данных операционной системы. Через этот же веб-интерфейс запускается Java- или HTML5-апплет виртуальной консоли — современные реализации давно отказались от Java в пользу протокола, работающего прямо в браузере без установки дополнительных плагинов.
Для тех, кто предпочитает командную строку или хочет автоматизировать рутинные операции — например, регулярную проверку состояния питания сервера из скрипта, — существует утилита ipmitool, позволяющая обращаться к контроллеру напрямую по протоколу IPMI over LAN без открытия браузера вообще.
ipmitool -I lanplus -H 192.0.2.10 -U admin -P 'пароль' chassis power statusipmitool -I lanplus -H 192.0.2.10 -U admin -P 'пароль' chassis power cycleФлаг -I lanplus указывает использовать современную версию протокола RMCP+ вместо устаревшего и небезопасного lanplain — это важно сразу отметить, поскольку старая версия протокола исторически была одним из источников уязвимостей в реализациях IPMI у разных производителей серверного железа.
Критическая уязвимость: почему IPMI нельзя выставлять в открытый интернет
История протокола IPMI богата на серьёзные проблемы безопасности, и это не разовый инцидент, а системная особенность самой спецификации и качества её реализаций у разных производителей материнских плат. Несколько лет подряд исследователи безопасности находили в популярных реализациях BMC заводские пароли администратора, одинаковые для целых партий серверов, доступ к файлу с хешами паролей без какой-либо аутентификации и режим Cipher Zero, позволяющий пройти аутентификацию вообще без правильного пароля при определённой настройке.
Обнаруженные в реализациях IPMI дефекты — это не мелкие баги, а фундаментальные проблемы доверия: контроллер, который должен защищать сервер, сам оказывался самым слабым звеном в цепи его безопасности.
Общий вывод из отчётов исследователей по безопасности BMC-контроллеров прошлых лет
Дополнительная сложность в том, что IPMI-контроллер работает независимо от операционной системы сервера — значит, обновления безопасности самой ОС никак не защищают эту плоскость атаки, а обновлять нужно отдельно прошивку самого BMC, о необходимости чего многие администраторы просто не задумываются годами после первоначальной настройки сервера.
Практическое следствие всего этого одно и однозначное: интерфейс IPMI ни в каком виде не должен быть напрямую доступен из публичного интернета. Если контроллер отвечает на запросы по 623 UDP порту (стандартный порт IPMI) или на веб-порту с любого IP-адреса в мире, это не вопрос «если» его найдут автоматизированные сканеры вроде Shodan, а вопрос «когда» — такие сканеры целенаправленно ищут именно открытые интерфейсы IPMI по всему адресному пространству интернета на постоянной основе.
Как правильно ограничить доступ к IPMI
Первый и самый надёжный подход — физическая или сетевая изоляция: интерфейс управления должен находиться в отдельной служебной сети (management VLAN), которая либо вовсе не имеет прямого маршрута в интернет, либо доступна только через VPN. Подключение к такой сети выполняется сначала по VPN, а уже внутри защищённого туннеля — к самому веб-интерфейсу или через ipmitool по внутреннему адресу, недоступному снаружи.
iptables -A INPUT -p udp --dport 623 -s 10.10.0.0/24 -j ACCEPT
iptables -A INPUT -p udp --dport 623 -j DROP
Если провайдер не даёт возможности вынести управляющий интерфейс в отдельный VLAN, второй рабочий вариант — правило firewall на уровне самого дата-центра или встроенного в контроллер списка разрешённых IP-адресов (ACL), ограничивающее доступ к веб-интерфейсу и IPMI-порту конкретными статичными адресами администраторов, а не всем интернетом. Подробнее о базовой настройке firewall на Linux-сервере рассказано в отдельной статье про UFW и iptables — те же принципы ограничения доступа по IP применимы и к защите интерфейсов управления.
Отдельный обязательный шаг, который часто пропускают при первоначальной настройке нового сервера, — смена заводского логина и пароля администратора IPMI сразу после получения доступа к серверу. Заводские учётные данные для большинства производителей материнских плат давно опубликованы в открытых списках и активно используются автоматизированными атаками против любых найденных открытых интерфейсов.
Дополнительно стоит отключить неиспользуемые протоколы и функции в настройках самого контроллера — в частности, режим Cipher Zero, если он присутствует и включён по умолчанию, а также регулярно проверять наличие обновлений прошивки BMC на сайте производителя материнской платы или сервера и устанавливать их так же дисциплинированно, как обновления пакетов самой операционной системы.
Типичные ошибки при работе с IPMI
Оставленный без изменений заводской пароль администратора — самая частая и самая опасная ошибка, полностью нейтрализующая любые другие меры защиты сети, если интерфейс всё же случайно оказался доступен снаружи из-за ошибки конфигурации firewall.
Забытый отдельный IP-адрес интерфейса IPMI — администраторы иногда не осознают, что у контроллера управления собственный сетевой адрес, отдельный от основного IP сервера, и путают настройки, пытаясь достучаться до IPMI по адресу самой операционной системы или наоборот.
Полное игнорирование обновлений прошивки BMC на протяжении всего срока эксплуатации сервера — в отличие от обновлений пакетов Linux, которые часто настроены автоматически, обновление прошивки IPMI требует ручного действия администратора, и без напоминания о нём попросту забывают на годы.
Отсутствие проверки работоспособности IPMI заранее, до момента реальной аварии, — если ни разу не заходить в веб-интерфейс и не пробовать виртуальную консоль до момента, когда сервер действительно завис, есть риск обнаружить забытый пароль или нерабочую сетевую настройку именно тогда, когда доступ нужен немедленно, а времени разбираться уже нет.
Разные производители — разные названия, но одна и та же логика
На практике реализация IPMI у разных производителей серверного железа называется по-разному и отличается деталями веб-интерфейса, хотя базовый набор функций почти идентичен. У Dell это iDRAC (Integrated Dell Remote Access Controller), у HPE — iLO (Integrated Lights-Out), у Lenovo — XClarity Controller, а у распространённых в бюджетном сегменте серверов Supermicro используется собственная реализация IPMI с более лаконичным, но менее отполированным интерфейсом.
Различия проявляются в мелочах: у одних производителей виртуальная консоль работает через HTML5 прямо в браузере без установки чего-либо, у других всё ещё требует Java-апплет или отдельное десктопное приложение для полноценной работы с Virtual Media. Лицензионная модель тоже различается — у некоторых производителей часть функций (например, полноценный удалённый доступ к виртуальной консоли, а не только к базовому мониторингу) доступна только при активации отдельной платной лицензии, о чём стоит уточнять у провайдера при заказе сервера, если планируется активно пользоваться этими возможностями.
Несмотря на разницу в названиях и деталях интерфейса, все описанные в этой статье принципы — независимость контроллера от основной ОС, риски публичного доступа, необходимость изоляции в отдельной сети и обязательность смены заводского пароля — применимы к любой из этих реализаций одинаково, поскольку в основе у всех лежит один и тот же стандарт IPMI или его функциональный аналог собственной разработки производителя.
Чек-лист безопасной настройки IPMI на новом выделенном сервере
Шаг 1. Сразу после получения доступа к серверу зайдите в веб-интерфейс IPMI и смените заводской пароль администратора на длинный уникальный пароль, не используемый больше нигде.
Шаг 2. Уточните у провайдера, вынесен ли интерфейс управления в отдельную изолированную сеть, и настройте доступ к нему через VPN, если такая возможность предусмотрена инфраструктурой дата-центра.
Шаг 3. Если полной изоляции нет, ограничьте доступ к порту IPMI (обычно 623/UDP и отдельный веб-порт) правилом firewall или списком разрешённых IP-адресов до конкретных статичных адресов администраторов.
Шаг 4. Проверьте версию прошивки BMC на сайте производителя материнской платы или сервера и обновите её, если доступна более новая версия, устраняющая известные уязвимости.
Шаг 5. Один раз в спокойной обстановке, а не во время реальной аварии, протестируйте виртуальную консоль, Virtual Media и функцию power cycle — чтобы точно знать, что всё это работает, когда действительно понадобится.
Шаг 6. Занесите IP-адрес, логин и пароль IPMI в защищённое хранилище паролей команды отдельно от учётных данных самой операционной системы сервера, чтобы не потерять к ним доступ в критический момент.
Итог: независимый канал управления, который нужно беречь как ключ от серверной
IPMI решает задачу, недоступную никаким программным средствам внутри операционной системы, — даёт полный контроль над сервером на уровне железа независимо от того, что происходит с установленной на нём ОС. Для владельца выделенного сервера без постоянного физического доступа к дата-центру это фактически страховка от необходимости ждать инженера поддержки провайдера при каждой серьёзной проблеме с загрузкой или зависанием сервера.
Одновременно с этим IPMI — один из самых чувствительных компонентов серверной инфраструктуры с точки зрения безопасности именно потому, что даёт настолько полный контроль: скомпрометированный интерфейс управления равносилен физическому доступу злоумышленника к серверной стойке. Правило простое и не имеет исключений — интерфейс IPMI никогда не должен быть напрямую доступен из открытого интернета, только через VPN или ограниченную по IP управляющую сеть, с уникальным паролем и своевременно обновляемой прошивкой.
Если нужен выделенный сервер с грамотно настроенным с самого начала удалённым управлением и изолированной сетью для административного доступа, — на странице выделенных серверов можно подобрать конфигурацию под конкретную задачу и уточнить у специалистов, как организован доступ к IPMI именно в этой инфраструктуре.
Почему стоит выбрать нас
Быстрый запуск
Подберём конфигурацию и развернём проект в день обращения.
Надёжность
NVMe-диски, защита от DDoS и резервные копии по расписанию.
Поддержка 24/7
Дежурные инженеры на связи в любое время суток.
Настройка под ключ
Установим CMS, настроим веб-сервер, SSL и почту за вас.
Перенос без простоя
Аккуратно перенесём сайт и базу данных на новый сервер.
Прозрачные цены
Актуальные тарифы и честный подбор без навязывания.
Вопросы и ответы
Что делать, если сервер завис и не отвечает по SSH?
Подключиться к IPMI через веб-интерфейс, открыть виртуальную консоль и посмотреть, что происходит на экране, — часто сразу видно панику ядра, ошибку файловой системы или зависший процесс загрузки; при полном отсутствии реакции остаётся только принудительная перезагрузка через кнопку питания IPMI.
Можно ли переустановить операционную систему только через IPMI, без обращения в поддержку?
Да, если провайдер предоставляет доступ к виртуальным носителям (Virtual Media) — можно подключить ISO-образ дистрибутива удалённо через IPMI и провести установку точно так же, как если бы вы вставили загрузочную флешку в сервер физически.
Есть ли IPMI на VPS?
Нет, на виртуальном сервере физической платы IPMI не существует в принципе — управление и просмотр консоли на VPS реализует сам провайдер на уровне гипервизора через собственную веб-консоль, а не через отдельный аппаратный контроллер.
Почему нельзя просто закрыть IPMI паролем и оставить его в интернете?
Пароль не защищает от уязвимостей самого протокола и прошивки контроллера — исторически в реализациях IPMI находили ошибки, позволяющие обойти аутентификацию целиком, поэтому единственная надёжная защита — сделать интерфейс физически недоступным из публичной сети.
Что такое Serial-over-LAN и зачем оно нужно, если уже есть графическая консоль?
SOL передаёт по IP то, что обычно идёт в последовательный порт сервера, — это лёгкий текстовый канал, полезный для серверов, управляемых через консоль без графики, и часто более отзывчивый и удобный для копирования текста, чем графическая консоль IPMI.
Как узнать IP-адрес IPMI, если он не был настроен явно при заказе сервера?
IP чаще всего выдаётся отдельно от IP основной сети и указан в панели управления или письме с данными сервера от провайдера; если он не был сообщён явно, стоит уточнить его в поддержке — вручную угадать его нельзя, так как это отдельный сетевой интерфейс.
Нужно ли обновлять прошивку IPMI отдельно от обновлений операционной системы?
Да, прошивка контроллера IPMI (firmware BMC) обновляется полностью независимо от ОС сервера через собственный веб-интерфейс или ipmitool, и её тоже нужно регулярно проверять на актуальность, поскольку именно в прошивках находили большинство критических уязвимостей.
Влияет ли работа IPMI на производительность основного сервера?
Нет, контроллер IPMI — это отдельный физический чип на материнской плате со своим процессором и памятью, работающий независимо от основного CPU и ОС сервера, поэтому он не отнимает вычислительные ресурсы у работающих на сервере сайтов и приложений.
Как оплачивать услуги?
Оплата помесячная, для облачных серверов доступна почасовая тарификация. Принимаются карты, банковские переводы и электронные кошельки.
Есть ли круглосуточная поддержка?
Да, дежурные инженеры на связи 24/7.
Выдаёте ли закрывающие документы?
Да, предоставим необходимые документы для оплаты.
Как оставить заявку?
Заполните форму на странице или нажмите «Заказать» — мы свяжемся и поможем с подбором.