phpMyAdmin: установка и безопасная настройка
Устанавливаем phpMyAdmin для администрирования MySQL/MariaDB через браузер и разбираем реальные риски публичного доступа к нему вместе с рабочими способами их устранить.
Зачем нужен phpMyAdmin
phpMyAdmin — это веб-приложение на PHP, предоставляющее графический интерфейс для администрирования баз данных MySQL и MariaDB прямо через браузер: просмотр и редактирование таблиц, выполнение произвольных SQL-запросов, управление пользователями и правами доступа, импорт и экспорт данных, настройку структуры базы без единой команды в консоли.
Практическая ценность такого инструмента особенно заметна для разработчиков и администраторов, которым не хочется устанавливать и настраивать полноценный десктопный SQL-клиент вроде MySQL Workbench или DBeaver ради разовой задачи — открыть таблицу, поправить значение в одной строке или быстро проверить структуру базы данных на удалённом сервере, к которому нет прямого сетевого доступа для десктопного клиента.
Второе практическое преимущество — доступность из любого браузера без установки чего-либо на конкретный компьютер: если нужно оперативно посмотреть базу данных с чужого устройства или из окружения, где нет прав на установку дополнительного софта, веб-интерфейс решает эту задачу без каких-либо ограничений, свойственных десктопным приложениям.
При этом именно широкая распространённость и типовая установка phpMyAdmin на огромном количестве серверов по всему миру сделала его одной из самых частых целей automated-сканирования и атак в интернете — это оборотная сторона популярности инструмента, которую нельзя игнорировать при его установке на любой сервер, доступный из сети.
Установка phpMyAdmin: концептуальные шаги
На практике установка сводится к нескольким последовательным этапам: установка самого пакета phpMyAdmin (через менеджер пакетов дистрибутива или скачиванием архива с официального сайта проекта), настройка подключения к веб-серверу через отдельный виртуальный хост или location-блок, и указание параметров подключения к MySQL/MariaDB, работающему на этом же или на удалённом сервере.
apt install phpmyadmin -yНа Ubuntu и Debian штатный пакет phpmyadmin в процессе установки предложит выбрать веб-сервер для автоматической настройки (обычно Apache) и сгенерирует случайный секретный ключ для внутреннего использования — для связки с Nginx автоматическая интеграция недоступна, и потребуется вручную добавить отдельный location-блок, указывающий на директорию с распакованным phpMyAdmin.
location /phpmyadmin {
    root /usr/share/;
    index index.php;

    location ~ ^/phpmyadmin/(.+\.php)$ {
        fastcgi_pass unix:/run/php/php8.3-fpm.sock;
        fastcgi_index index.php;
        include fastcgi_params;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    }
}
После установки phpMyAdmin по умолчанию подключается к MySQL по адресу localhost, что в подавляющем большинстве сценариев (веб-сервер и база данных на одном VPS) — правильная и достаточная конфигурация, не требующая дополнительных изменений в самом файле настроек config.inc.php.
Реальные риски публичного доступа к phpMyAdmin
phpMyAdmin — один из самых массово атакуемых веб-инструментов в интернете именно в силу своей популярности: automated-сканеры непрерывно перебирают типовые пути установки (/phpmyadmin/, /pma/, /phpMyAdmin/) на миллионах случайных IP-адресов, пытаясь найти открытый интерфейс входа для дальнейшего перебора паролей или эксплуатации известных уязвимостей конкретной версии.
За историю проекта в разных версиях phpMyAdmin находили и исправляли ряд серьёзных уязвимостей, включая возможность выполнения произвольного кода и обхода аутентификации при определённых условиях конфигурации, — что означает: устаревшая, давно не обновлявшаяся установка phpMyAdmin на сервере может представлять прямую угрозу компрометации всей базы данных, а через неё нередко и всего сервера целиком.
Отдельная категория риска — банальный перебор паролей (brute-force) против формы входа phpMyAdmin: без дополнительной защиты злоумышленник может пытаться подобрать пароль пользователя MySQL напрямую через веб-форму сколь угодно долго, и если у аккаунта простой или переиспользуемый пароль, рано или поздно подбор увенчается успехом при достаточном терпении атакующего или при использовании готовых баз скомпрометированных паролей.
Любой административный веб-интерфейс, доступный из открытого интернета, рано или поздно будет найден automated-сканерами — вопрос не в том, найдут ли его, а в том, готова ли конфигурация к моменту этой находки.
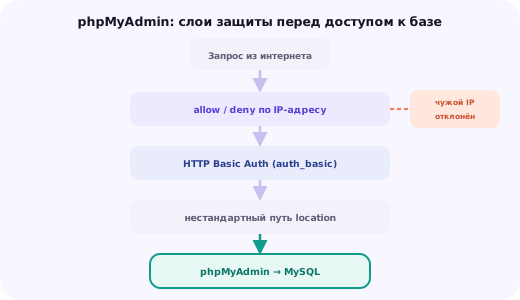
Общий принцип защиты административных панелей на публичном сервере
Мера первая: ограничение доступа по IP-адресу в конфигурации Nginx
Самая простая и при этом весьма эффективная мера — разрешить доступ к location-блоку phpMyAdmin только с заранее известных и доверенных IP-адресов (например, статичного домашнего или офисного адреса администратора), полностью закрыв его для всех остальных запросов из интернета директивами allow и deny.
location /phpmyadmin {
    allow 203.0.113.10;
    allow 198.51.100.0/24;
    deny all;

    root /usr/share/;
    index index.php;
    # остальная часть location-блока без изменений
}
Ограничение работает эффективно ровно до тех пор, пока у администратора статичный IP-адрес — для динамического IP от домашнего провайдера этот способ становится неудобным и требует регулярного обновления правила при каждой смене адреса, что на практике часто приводит к откладыванию обновления и временному расширению правила «на всякий случай», нейтрализующему саму идею ограничения.
Для команды с несколькими администраторами из разных мест разумно поддерживать отдельный подключаемый файл со списком разрешённых адресов, обновляемый централизованно, а не редактировать основной конфиг сайта каждый раз при изменении состава команды или её физического местоположения.
Мера вторая: дополнительный слой HTTP-авторизации
Второй независимый слой защиты — базовая HTTP-аутентификация (Basic Auth) прямо на уровне Nginx перед тем, как запрос вообще дойдёт до самого phpMyAdmin: пользователю потребуется ввести отдельный логин и пароль в стандартном браузерном диалоге аутентификации ещё до того, как откроется форма входа самого phpMyAdmin с учётными данными MySQL.
htpasswd -c /etc/nginx/.htpasswd admin_userlocation /phpmyadmin {
auth_basic "Restricted area";
auth_basic_user_file /etc/nginx/.htpasswd;
# остальная часть location-блока без изменений
}Ценность этого слоя в том, что он полностью независим от учётных данных MySQL и работает даже против атак, эксплуатирующих уязвимости в самом коде phpMyAdmin, а не только против перебора паролей к базе данных, — злоумышленник, не прошедший Basic Auth, вообще не получает возможности взаимодействовать с уязвимым PHP-кодом phpMyAdmin, поскольку веб-сервер отклоняет запрос ещё до его передачи в PHP-FPM.
Комбинация ограничения по IP и дополнительной HTTP-аутентификации существенно снижает риск даже при случайном или временном ослаблении одной из двух мер защиты, поскольку злоумышленнику придётся преодолеть оба барьера одновременно, а не один из них.
Мера третья: смена стандартного пути установки
Изменение пути по умолчанию с /phpmyadmin на произвольное нестандартное имя директории снижает объём фонового шума от массовых automated-сканеров, которые целенаправленно перебирают именно типовые и широко известные пути установки популярных веб-приложений, не тратя время на полноценное сканирование всех возможных директорий сайта.
mv /usr/share/phpmyadmin /usr/share/x7k2-dbtoolВажно понимать ограниченность этой меры: она не защита в полноценном смысле, а лишь способ снизить заметность интерфейса для самых примитивных и массовых сканеров — целенаправленный злоумышленник, уже интересующийся конкретно вашим сервером, найдёт нестандартный путь через полное сканирование директорий сайта за разумное время. Эту меру стоит рассматривать исключительно как дополнение к ограничению доступа по IP и HTTP-аутентификации, а не как самостоятельную защиту.
Мера четвёртая, самая надёжная: доступ только через VPN или SSH-туннель
Наиболее надёжный подход — вообще не публиковать phpMyAdmin в общедоступной сети, а держать его доступным только изнутри защищённого туннеля: либо через VPN, поднятый на сервере или отдельном шлюзе, либо через проброс порта по SSH прямо на компьютере администратора при необходимости разового доступа.
ssh -L 8888:localhost:80 user@example.ruПосле выполнения этой команды phpMyAdmin, доступный на удалённом сервере только по localhost или во внутренней сети, открывается в браузере администратора по адресу http://localhost:8888/phpmyadmin — при этом снаружи, с точки зрения любого другого адреса в интернете, интерфейс остаётся полностью недоступным и невидимым для сканеров, поскольку веб-сервер отвечает на этот location только для запросов с самого сервера или из разрешённой внутренней сети.
Такой подход требует явного действия для каждого сеанса работы (установить туннель перед началом и закрыть после), что чуть менее удобно по сравнению с постоянно открытым доступом по паролю, но полностью устраняет саму возможность нахождения интерфейса случайным сканером, поскольку публично открытых портов для него попросту не существует. Подробнее о защищённом удалённом доступе к серверу по SSH, включая ограничение по ключам и смену стандартного порта, рассказано в отдельной статье про безопасность SSH.
Adminer как более лёгкая альтернатива
Adminer — альтернативный веб-инструмент администрирования баз данных, распространяемый в виде единственного PHP-файла без отдельной процедуры установки и без сложной многоуровневой структуры директорий, свойственной phpMyAdmin. Для его использования достаточно скопировать один файл в директорию сайта и открыть его в браузере — никакой отдельной настройки конфигурационных файлов не требуется.
wget https://www.adminer.org/latest.php -O /var/www/html/admin-tool.phpМеньший объём кода по сравнению с полнофункциональным phpMyAdmin означает и меньшую площадь потенциальной атаки — меньше строк кода, меньше вероятность найти в них уязвимость, что делает Adminer привлекательным выбором для случаев, когда нужен минимальный и лёгкий инструмент без визуального богатства полноценной панели. Ценой этого выступает более скромный интерфейс без части удобных визуальных возможностей phpMyAdmin — например, менее развитого визуального конструктора сложных запросов или графического отображения структуры связей между таблицами.
Все описанные выше меры защиты — ограничение по IP, дополнительная HTTP-аутентификация, нестандартный путь и, самое надёжное, доступ только через VPN или SSH-туннель — в равной степени применимы и к Adminer, поскольку он точно так же представляет собой веб-интерфейс с прямым доступом к базе данных и требует такой же осторожности при публикации в сети.
Типичные ошибки при настройке phpMyAdmin
Установка phpMyAdmin с настройками по умолчанию и без единой дополнительной меры защиты на сервере, доступном из открытого интернета, — самая распространённая и самая рискованная ошибка, особенно на новых VPS, где администратор торопится и откладывает вопросы безопасности «на потом», которое часто не наступает вовремя.
Использование root-пользователя MySQL для повседневной работы через веб-интерфейс вместо создания отдельной учётной записи с правами только на конкретные нужные базы данных — при компрометации такого аккаунта злоумышленник получает полный административный доступ ко всем базам данных на сервере разом, а не только к тем, с которыми реально ведётся работа.
Забытая устаревшая версия phpMyAdmin, установленная один раз и никогда не обновлявшаяся, — при штатной установке из пакетного менеджера дистрибутива обновления приходят вместе с обычными обновлениями системы, но при ручной установке из архива с сайта проекта администратор обязан отслеживать выход новых версий самостоятельно и обновлять инструмент вручную.
Полагание исключительно на смену стандартного пути установки как на единственную меру защиты — эта мера снижает фоновый шум от примитивных сканеров, но абсолютно не защищает от целенаправленной атаки и не должна применяться в одиночку без остальных, более весомых мер ограничения доступа.
Дополнительно: Fail2ban и обязательный HTTPS
Даже при ограниченном доступе по IP разумно добавить ещё один независимый уровень защиты от перебора паролей — Fail2ban, отслеживающий журнал попыток входа и временно блокирующий на уровне firewall IP-адрес, с которого пришло несколько неудачных попыток подряд. Для phpMyAdmin достаточно настроить отдельный фильтр Fail2ban, который ищет в логе Nginx или в собственном логе phpMyAdmin характерные записи о неудачной аутентификации.
[phpmyadmin]
enabled = true
port = http,https
filter = phpmyadmin
logpath = /var/log/nginx/access.log
maxretry = 5
bantime = 3600
Отдельный обязательный момент — доступ к phpMyAdmin должен идти исключительно по HTTPS, а не по обычному HTTP, поскольку при входе в веб-интерфейс логин и пароль от базы данных передаются в теле запроса и без шифрования канала могут быть перехвачены при передаче по сети, особенно в публичных или недоверенных Wi-Fi-сетях. Настройка бесплатного SSL-сертификата для этого достаточно одной строки в конфигурации Nginx после выпуска сертификата через Let’s Encrypt, подробно описанного в отдельной статье базы знаний.
Комбинация ограничения по IP, HTTP-аутентификации, актуальной версии самого phpMyAdmin, обязательного HTTPS и Fail2ban поверх всего этого создаёт многослойную защиту, при которой компрометация одного отдельного слоя ещё не означает полного взлома интерфейса администрирования базы данных.
Итог: удобство администрирования требует сознательной защиты
phpMyAdmin — удобный и функциональный инструмент для администрирования MySQL и MariaDB через браузер, особенно ценный, когда нет желания устанавливать отдельный десктопный SQL-клиент ради разовых или нечастых задач. Но именно его массовая распространённость сделала его одной из самых частых целей automated-атак в интернете, и устанавливать его с настройками по умолчанию на публично доступном сервере — сознательный риск, который легко устранить несколькими несложными мерами.
Разумная практика — сочетать несколько независимых слоёв защиты одновременно: ограничение по IP-адресу там, где это применимо, дополнительную HTTP-аутентификацию перед самим интерфейсом, своевременные обновления самого phpMyAdmin и, где это в принципе возможно по рабочему процессу команды, полный отказ от публичного доступа в пользу VPN или SSH-туннеля как самого надёжного варианта из всех рассмотренных.
Если нужна помощь с безопасной настройкой phpMyAdmin, Adminer или альтернативного инструмента администрирования баз данных под конкретную инфраструктуру и рабочий процесс команды — оставьте заявку внизу страницы, поможем подобрать и настроить подходящую конфигурацию защиты вместе с самим сервером базы данных.
Почему стоит выбрать нас
Быстрый запуск
Подберём конфигурацию и развернём проект в день обращения.
Надёжность
NVMe-диски, защита от DDoS и резервные копии по расписанию.
Поддержка 24/7
Дежурные инженеры на связи в любое время суток.
Настройка под ключ
Установим CMS, настроим веб-сервер, SSL и почту за вас.
Перенос без простоя
Аккуратно перенесём сайт и базу данных на новый сервер.
Прозрачные цены
Актуальные тарифы и честный подбор без навязывания.
Вопросы и ответы
Безопасно ли использовать phpMyAdmin на production-сервере?
Да, но только при соблюдении дополнительных мер защиты — ограничения доступа по IP, VPN или SSH-туннеля и своевременных обновлений; сама по себе установка phpMyAdmin с открытым публичным доступом без ограничений — распространённая и опасная ошибка.
Чем Adminer отличается от phpMyAdmin?
Adminer — это единственный PHP-файл без отдельной установки и без сложной структуры директорий, заметно легче по объёму кода и площади потенциальной атаки, но с более скромным интерфейсом и меньшим набором визуальных инструментов по сравнению с полнофункциональным phpMyAdmin.
Можно ли зайти в phpMyAdmin под root-пользователем MySQL?
Технически можно, если это явно не запрещено в конфигурации, но по соображениям безопасности разумнее создать отдельного пользователя MySQL с ограниченными правами именно на нужные базы данных, а не использовать root-доступ для повседневной работы через веб-интерфейс.
Что делать, если забыли пароль от phpMyAdmin?
Пароль для входа в phpMyAdmin — это пароль конкретного пользователя MySQL/MariaDB, а не отдельная учётная запись самого phpMyAdmin, поэтому сбросить его можно стандартной командой ALTER USER через консоль MySQL с доступом от root, минуя веб-интерфейс полностью.
Стоит ли менять стандартный путь /phpmyadmin на что-то другое?
Это полезная, но второстепенная мера — она снижает шум от массовых automated-сканеров, ищущих именно стандартный путь, но не защищает от целенаправленной атаки, поскольку нестандартный путь легко находится через простое сканирование директорий сервера.
Нужно ли обновлять phpMyAdmin отдельно от обновлений PHP и MySQL?
Да, обязательно — это отдельное веб-приложение со своим циклом выпуска обновлений безопасности, независимым от версий PHP и MySQL/MariaDB, и historically в нём находили собственные уязвимости, требующие оперативного обновления именно самого phpMyAdmin.
Можно ли использовать phpMyAdmin для управления базой на удалённом сервере, а не на том, где он установлен?
Да, при настройке phpMyAdmin можно указать хост удалённого сервера MySQL вместо localhost, но для этого удалённый MySQL должен разрешать подключения по сети от конкретного IP сервера с phpMyAdmin, что расширяет площадь атаки и требует отдельного внимания к сетевой безопасности этого соединения.
Как оплачивать услуги?
Оплата помесячная, для облачных серверов доступна почасовая тарификация. Принимаются карты, банковские переводы и электронные кошельки.
Есть ли круглосуточная поддержка?
Да, дежурные инженеры на связи 24/7.
Выдаёте ли закрывающие документы?
Да, предоставим необходимые документы для оплаты.
Как оставить заявку?
Заполните форму на странице или нажмите «Заказать» — мы свяжемся и поможем с подбором.