SPF, DKIM и DMARC: как настроить почту, чтобы письма не попадали в спам
Три записи, без которых письма с корпоративного домена с высокой вероятностью окажутся в папке «Спам» у получателей.
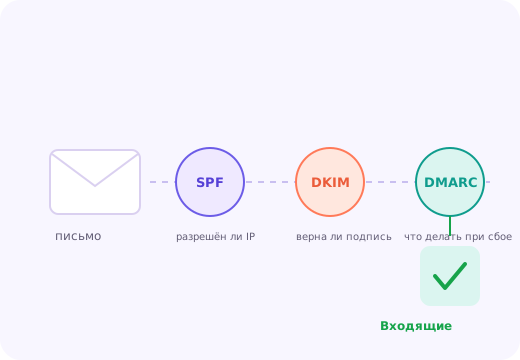
Зачем нужна аутентификация почты
Без специальных настроек любой отправитель в интернете технически может подделать поле «От кого» и отправить письмо якобы от имени вашего домена — это классическая схема фишинга. SPF, DKIM и DMARC — три TXT-записи, которые доказывают получающему почтовому серверу, что письмо действительно отправлено уполномоченным сервером домена, а не подделано.
SPF: список разрешённых серверов
SPF-запись перечисляет IP-адреса и сервисы, которым разрешено отправлять почту от имени вашего домена. Получающий сервер сверяет реальный адрес отправителя с этим списком — если письмо пришло не из разрешённого источника, оно с большей вероятностью помечается как подозрительное.
DKIM: цифровая подпись письма
DKIM добавляет к каждому письму криптографическую подпись, сгенерированную закрытым ключом почтового сервера, а публичный ключ для проверки публикуется в DNS в виде TXT-записи. Получатель проверяет подпись — если она не совпадает, значит письмо было изменено при пересылке или отправлено не тем сервером.
DMARC: что делать с письмами, не прошедшими проверку
DMARC не проверяет письма сам, а объясняет получающим серверам, как поступать с письмами, которые не прошли проверку SPF или DKIM (принимать, отправлять в спам или отклонять), и куда присылать отчёты о нарушениях. Настройка обычно начинается с мягкого режима наблюдения и постепенно ужесточается по мере уверенности, что легитимная почта проходит проверки корректно.
Результат правильной настройки
Все три записи вместе резко снижают вероятность того, что письма с вашего домена попадут в спам у получателей на крупных почтовых сервисах, которые всё активнее требуют эту аутентификацию по умолчанию. Мы настраиваем полный набор записей при подключении почты к домену.
Типичные ошибки в SPF-записи
На домене иногда обнаруживается сразу две отдельные SPF-записи вместо одной объединённой — по стандарту это делает обе записи недействительными, нужно всегда объединять все разрешённые источники в одну TXT-запись формата "v=spf1 ...".
У SPF есть ограничение в 10 DNS-запросов на проверку одной записи — если подключено много внешних сервисов рассылки, каждый со своим include-механизмом, лимит легко превысить, и проверка начнёт завершаться ошибкой вместо результата. В этом случае список источников нужно сокращать или использовать более плоскую структуру записи.
Почему стоит выбрать нас
Быстрый запуск
Подберём конфигурацию и развернём проект в день обращения.
Надёжность
NVMe-диски, защита от DDoS и резервные копии по расписанию.
Поддержка 24/7
Дежурные инженеры на связи в любое время суток.
Настройка под ключ
Установим CMS, настроим веб-сервер, SSL и почту за вас.
Перенос без простоя
Аккуратно перенесём сайт и базу данных на новый сервер.
Прозрачные цены
Актуальные тарифы и честный подбор без навязывания.
Вопросы и ответы
Нужны ли все три записи сразу?
SPF и DKIM стоит настраивать вместе — по отдельности эффект слабее. DMARC можно добавить следом, начав с мягкого режима наблюдения.
Как проверить, что записи настроены верно?
Отправьте тестовое письмо на публичный сервис проверки почты (например mail-tester.com) — он покажет статус SPF/DKIM/DMARC для вашего домена.
Настроите это для моей почты?
Да, настраиваем полный набор записей аутентификации при подключении корпоративной почты к домену.
Как оплачивать услуги?
Оплата помесячная, для облачных серверов доступна почасовая тарификация. Принимаются карты, банковские переводы и электронные кошельки.
Есть ли круглосуточная поддержка?
Да, дежурные инженеры на связи 24/7.
Выдаёте ли закрывающие документы?
Да, предоставим необходимые документы для оплаты.
Как оставить заявку?
Заполните форму на странице или нажмите «Заказать» — мы свяжемся и поможем с подбором.