Введение в Kubernetes для тех, кто привык к VPS
Переводим базовые концепции Kubernetes на язык VPS: под, деплоймент, сервис и нода через привычные аналогии, и честно разбираем, когда сложность Kubernetes оправдана, а когда пара VPS проще и дешевле.
Зачем вообще существует Kubernetes
Kubernetes — система оркестрации контейнеров, то есть программное обеспечение, которое берёт на себя запуск, распределение по доступным серверам, масштабирование, восстановление после сбоев и сетевое взаимодействие множества контейнеризованных приложений, не требуя от администратора вручную решать эти задачи для каждого отдельного контейнера на каждом отдельном сервере.
Для администратора, привыкшего работать с одним или несколькими отдельными VPS, где каждый сервер настраивается индивидуально, а приложение разворачивается вручную или скриптом деплоя, Kubernetes на первый взгляд выглядит избыточно сложным нагромождением новых понятий — под, деплоймент, сервис, нода, namespace — поверх и без того знакомой задачи "запустить приложение на сервере". Но большинство этих понятий — не произвольное усложнение, а прямой ответ на конкретные проблемы, реально возникающие при эксплуатации множества серверов и множества приложений одновременно.
Эта статья переводит базовые концепции Kubernetes на язык, знакомый администратору обычных VPS, через прямые аналогии, а затем честно разбирает, в каких сценариях дополнительная сложность Kubernetes реально окупается, а в каких несколько обычных VPS с привычными инструментами деплоя остаются более простым и дешёвым решением той же задачи.
Под (Pod) — не то же самое, что отдельный сервер
Наименьшая управляемая единица в Kubernetes — под (pod), но важно сразу отказаться от соблазна мысленно приравнять под к отдельному VPS: под — это один или несколько тесно связанных контейнеров, которые всегда запускаются и останавливаются вместе, разделяют одно сетевое пространство (общий IP-адрес и порты внутри пода) и обычно соответствуют не целому серверу, а одному экземпляру одного конкретного приложения или сервиса.
Ближайшая аналогия для администратора VPS — не сам сервер, а один запущенный процесс приложения на этом сервере (например, один воркер PHP-FPM или один процесс Node.js), только с той разницей, что под изолирован средствами контейнеризации так же, как контейнер Docker, и Kubernetes может свободно переместить его на другой физический сервер (ноду) кластера, если это потребуется, — что невозможно сделать столь же прозрачно с процессом, работающим напрямую на конкретном VPS.
Поды в Kubernetes намеренно рассматриваются как эфемерные (недолговечные) сущности — под может быть в любой момент удалён и заменён новым (например, при обновлении приложения, при масштабировании или при перемещении на другую ноду), и у нового пода почти всегда будет другой внутренний IP-адрес, поэтому приложения не должны полагаться на постоянство конкретного адреса пода, в отличие от привычной ситуации с VPS, где IP-адрес сервера обычно остаётся неизменным на протяжении всей его жизни.
Deployment — не пара VPS, а декларативное описание желаемого состояния
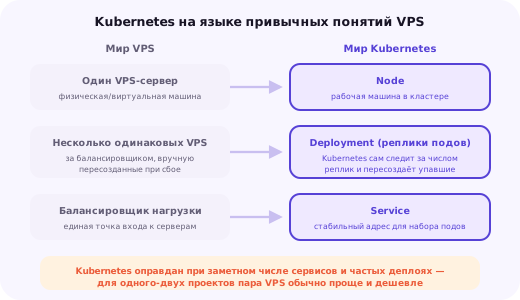
Deployment — объект Kubernetes, описывающий, сколько одинаковых копий (реплик) конкретного пода должно работать одновременно, и какую версию контейнера (образ Docker) они должны запускать. Для администратора, привыкшего вручную поддерживать несколько одинаково настроенных VPS за балансировщиком нагрузки, Deployment — это ближайший аналог: не отдельные серверы, настроенные и обновляемые вручную по отдельности, а единое декларативное описание "здесь должно работать пять одинаковых копий этого приложения версии 2.3".
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-app
spec:
  replicas: 5
  selector:
    matchLabels: { app: web-app }
  template:
    metadata:
      labels: { app: web-app }
    spec:
      containers:
        - name: web-app
          image: registry.example.com/web-app:2.3
          ports: [ { containerPort: 8080 } ]
Ключевое отличие от парка обычных VPS — Kubernetes сам постоянно сверяет фактическое состояние кластера с этим описанием и автоматически исправляет расхождение: если один из пяти подов упал или нода, на которой он работал, вышла из строя, Kubernetes автоматически запустит новую копию на одной из оставшихся доступных нод, восстанавливая ровно пять работающих реплик без вмешательства администратора — при работе с обычными VPS эквивалентную задачу (обнаружить упавший сервер и поднять замену) администратору пришлось бы решать самостоятельно через отдельные скрипты мониторинга и восстановления.
Обновление версии приложения через Deployment также происходит декларативно и постепенно (rolling update по умолчанию) — Kubernetes поочерёдно заменяет старые поды новыми, поддерживая нужное число работающих реплик на протяжении всего обновления, что отдалённо похоже на процедуру poочерёдного обновления VPS за балансировщиком нагрузки одного за другим, но выполняется автоматически по единому описанию, а не последовательностью ручных шагов администратора.
Service — не просто балансировщик нагрузки
Service в Kubernetes решает проблему, прямо вытекающую из эфемерности подов: если под может быть в любой момент заменён новым с другим внутренним IP-адресом, как другим частям приложения находить и стабильно обращаться к нужному набору подов? Service предоставляет постоянный, не меняющийся сетевой адрес и имя, автоматически направляя трафик на текущий актуальный набор подов, соответствующих заданным меткам (labels), независимо от того, сколько раз эти конкретные поды были заменены новыми.
apiVersion: v1
kind: Service
metadata:
  name: web-app-service
spec:
  selector: { app: web-app }
  ports:
    - port: 80
      targetPort: 8080
  type: ClusterIP
Ближайшая аналогия для администратора VPS — это одновременно и внутренний DNS-адрес, и балансировщик нагрузки в одном объекте: вместо того чтобы вручную поддерживать список актуальных IP-адресов серверов приложения в конфигурации балансировщика (как это часто делается при добавлении или удалении VPS из пула вручную), Service автоматически отслеживает актуальный набор подов через механизм меток и постоянно обновляет маршрутизацию трафика без участия администратора.
Тип Service определяет, как именно он доступен: ClusterIP (по умолчанию) — только изнутри кластера, для взаимодействия между разными частями приложения; NodePort — открывает конкретный порт на каждой ноде кластера; LoadBalancer — в managed Kubernetes у облачных провайдеров автоматически создаёт и настраивает внешний облачный балансировщик нагрузки, направляющий внешний трафик на нужные поды, что избавляет администратора от отдельной ручной настройки внешнего балансировщика, необходимой при работе с обычными VPS.
Node — ближе всего к привычному VPS, но не совсем
Node (нода) в Kubernetes — это физический или виртуальный сервер (в облачной инфраструктуре часто именно обычный VPS), на котором реально исполняются поды, — из всех концепций Kubernetes это ближе всего к привычному администратору VPS понятию отдельного сервера, но с важной оговоркой: администратор обычно не выбирает вручную, на какой именно ноде будет работать конкретный под.
Планировщик Kubernetes (scheduler) сам решает, на какую из доступных нод разместить новый под, основываясь на текущей загрузке нод, заявленных подом требованиях к ресурсам (запросы и лимиты по процессору и памяти) и дополнительных правилах размещения, если они заданы явно, — это принципиально отличается от привычной модели работы с отдельными VPS, где администратор точно знает и явно выбирает, на каком конкретно сервере развёрнуто каждое конкретное приложение.
Практическое следствие такой абстракции — кластер из нескольких нод воспринимается администратором и планировщиком Kubernetes как единый пул вычислительных ресурсов, а не как набор отдельных именованных серверов с индивидуальным назначением, что удобно для эффективного использования ресурсов при множестве разных приложений, но требует определённой перестройки мышления по сравнению с привычной практикой "это приложение живёт на этом конкретном VPS".
ConfigMap, Secret и Namespace: конфигурация без пересборки образа
На обычном VPS конфигурация приложения (адреса подключения к базе данных, ключи API, переключатели функций) чаще всего хранится в файле окружения (.env) или в самом конфигурационном файле на диске сервера, который редактируется напрямую при необходимости что-то изменить. В Kubernetes для этого предусмотрены отдельные объекты — ConfigMap для несекретных настроек и Secret для чувствительных данных вроде паролей и токенов, — оба передаются в под как переменные окружения или как смонтированные файлы, не требуя пересборки самого образа контейнера при изменении конфигурации.
apiVersion: v1
kind: ConfigMap
metadata:
  name: web-app-config
data:
  APP_ENV: "production"
  CACHE_TTL: "300"
---
apiVersion: v1
kind: Secret
metadata:
  name: web-app-secrets
type: Opaque
stringData:
  DATABASE_URL: "postgres://user:pass@db-host:5432/myapp"
Secret в базовой конфигурации Kubernetes хранится в кодировке base64, а не в шифрованном виде по умолчанию, что часто становится неожиданностью для администратора, впервые знакомящегося с этим объектом, — base64 защищает данные лишь от случайного прочтения глазами при выводе через kubectl, но не является полноценным шифрованием, и для реальной защиты чувствительных данных production-кластера стоит дополнительно настраивать шифрование Secret на уровне хранилища состояния кластера или использовать внешние менеджеры секретов, интегрируемые с Kubernetes.
Namespace добавляет ещё один уровень организации поверх ConfigMap, Secret и остальных объектов — это логическая изоляция ресурсов внутри одного физического кластера, ближайшая аналогия для администратора VPS — что-то среднее между отдельной директорией проекта и отдельным виртуальным сервером в рамках одного физического хоста: ресурсы разных namespace по умолчанию не видят друг друга напрямую по внутренним DNS-именам без явного указания полного пути, что позволяет развернуть, например, окружения разработки, тестирования и production в одном кластере, не рискуя, что тестовый под случайно обратится к production-базе данных по короткому, не уточнённому namespace имени сервиса.
Когда сложность Kubernetes реально оправдана
Kubernetes окупает свою дополнительную операционную сложность в первую очередь тогда, когда проект реально сталкивается с задачами, которые он решает системно: частое и не всегда предсказуемое масштабирование под изменяющуюся нагрузку, множество независимо развёртываемых сервисов (микросервисная архитектура) с разной частотой обновления каждого из них, необходимость автоматического восстановления после сбоя отдельных компонентов без ручного вмешательства дежурного администратора, и работа команды, которой действительно нужна стандартизированная декларативная модель развёртывания для множества разных приложений и окружений одновременно.
Обратный сигнал — если проект состоит из одного монолитного приложения (или нескольких, но развёртываемых и обновляемых редко и предсказуемо), нагрузка растёт плавно и предсказуемо, а команда небольшая и уже комфортно работает с обычными VPS, скриптами деплоя и привычным мониторингом — дополнительная сложность Kubernetes в этом случае добавляет реальные затраты (время на изучение, эксплуатационные накладные расходы на поддержку самого кластера, дополнительный слой абстракции при отладке проблем) без соразмерной практической пользы именно для этого проекта.
Не используйте Kubernetes, если вы можете обойтись без него. Он добавляет операционную сложность, которая оправдана только тогда, когда решает реальную проблему, а не служит модной технологией ради самой себя.
Распространённая практическая рекомендация в сообществе инженеров эксплуатации
Managed Kubernetes у облачного провайдера заметно снижает порог входа по сравнению с самостоятельно развёрнутым кластером, поскольку провайдер берёт на себя эксплуатацию control plane — управляющих компонентов, отвечающих за хранение состояния кластера и работу самого планировщика, — но даже managed-вариант требует от команды понимания концепций Kubernetes для эффективного использования, и это понимание не появляется мгновенно, а требует реального времени на освоение.
Managed Kubernetes против самостоятельно развёрнутого
В managed Kubernetes (предлагается большинством крупных облачных провайдеров) провайдер полностью берёт на себя развёртывание, резервирование и обновление control plane — набора управляющих компонентов кластера (API-сервер, планировщик, хранилище состояния кластера), администратор же управляет только рабочими нодами (которые всё равно нужно оплачивать как обычные вычислительные ресурсы) и развёрнутыми на них приложениями через стандартный интерфейс kubectl.
Самостоятельно развёрнутый (self-hosted) Kubernetes требует администрирования вообще всех компонентов кластера, включая сам control plane, — это даёт полный контроль над конфигурацией и версией всех компонентов кластера, но заметно увеличивает эксплуатационную сложность и требует от команды глубокого понимания внутреннего устройства Kubernetes, а не только его пользовательского интерфейса через kubectl и YAML-манифесты.
Практический компромисс для знакомства с концепциями Kubernetes без немедленного перехода к полноценному production-кластеру — облегчённые дистрибутивы вроде k3s, которые можно развернуть даже на одном VPS для обучения или для небольших проектов, где полноценный многонодовый кластер избыточен, но сама модель управления через Kubernetes уже нужна или интересна команде.
Практический путь перехода с обычных VPS
Естественный первый шаг для команды, работающей с обычными VPS и рассматривающей переход к контейнерной оркестрации, — контейнеризация приложения через Docker и освоение многоконтейнерного развёртывания через Docker Compose ещё до знакомства с Kubernetes: сам переход на Kubernetes требует, чтобы приложение уже было упаковано в контейнеры, а Docker Compose позволяет освоить саму концепцию контейнеризации отдельно от заметно более сложной модели оркестрации.
После уверенного освоения контейнеризации имеет смысл поэкспериментировать с однонодовым кластером (k3s или minikube) на тестовом VPS, воспроизведя уже знакомое по Docker Compose многоконтейнерное приложение в виде подов, деплойментов и сервисов Kubernetes — это позволяет освоить новые концепции на практике, без риска для реального production-окружения и без затрат на полноценный многонодовый кластер.
Переход к реальному production-использованию Kubernetes стоит откладывать до момента, когда конкретная, реально ощущаемая проблема (не гипотетическая, а уже происходящая на практике) явно требует именно тех возможностей, которые предоставляет Kubernetes, — до этого момента продолжать эксплуатацию на обычных VPS с уже отлаженными и понятными командой инструментами деплоя и мониторинга часто оказывается более рациональным решением, чем преждевременный переход к новой, более сложной модели инфраструктуры.
Итог: Kubernetes как инструмент под конкретный масштаб проблем
Основные концепции Kubernetes — под, деплоймент, сервис, нода — не произвольное усложнение привычной задачи запуска приложения на сервере, а системный ответ на конкретные проблемы, реально возникающие при управлении множеством контейнеризованных приложений на множестве серверов одновременно: эфемерность подов решает проблему негибкого закрепления приложения за конкретным сервером, декларативные деплойменты автоматизируют восстановление после сбоев, а сервисы избавляют от ручного обновления адресов при масштабировании.
Но эти же возможности превращаются в неоправданные накладные расходы для проекта, чей реальный масштаб и характер нагрузки не требуют настолько развитой автоматизации, — если сомневаетесь, оправдан ли переход на Kubernetes именно для вашего проекта, или разумнее остаться на нескольких хорошо настроенных VPS с привычными инструментами деплоя, опишите текущую архитектуру и планы по росту в заявке внизу страницы — поможем оценить реальную необходимость и, если она есть, спроектировать переход поэтапно.
Почему стоит выбрать нас
Быстрый запуск
Подберём конфигурацию и развернём проект в день обращения.
Надёжность
NVMe-диски, защита от DDoS и резервные копии по расписанию.
Поддержка 24/7
Дежурные инженеры на связи в любое время суток.
Настройка под ключ
Установим CMS, настроим веб-сервер, SSL и почту за вас.
Перенос без простоя
Аккуратно перенесём сайт и базу данных на новый сервер.
Прозрачные цены
Актуальные тарифы и честный подбор без навязывания.
Вопросы и ответы
С чего лучше начинать проект — сразу с Kubernetes или с обычных VPS?
Практически всегда — с обычных VPS: сложность Kubernetes оправдывает себя только тогда, когда реально возникают проблемы, которые он решает (частое масштабирование, много независимо развёртываемых сервисов, необходимость автоматического восстановления после сбоев), а не заранее в качестве подготовки к гипотетическому будущему росту, который может не наступить.
Можно ли запустить Kubernetes на одном VPS для обучения?
Да, инструменты вроде k3s (облегчённый дистрибутив Kubernetes) или minikube позволяют развернуть полноценно работающий, хотя и однонодовый кластер на одном сервере или даже локальной машине — это хороший способ познакомиться с концепциями практически, прежде чем разворачивать что-то на реальном многонодовом кластере.
Чем managed Kubernetes отличается от самостоятельно развёрнутого?
В managed-варианте (предоставляемом облачным провайдером) провайдер берёт на себя развёртывание, обновление и обеспечение отказоустойчивости control plane — управляющих компонентов кластера, оставляя администратору только управление рабочими нодами и развёрнутыми на них приложениями, тогда как самостоятельное развёртывание (self-hosted) требует администрирования вообще всех компонентов кластера, включая сам control plane, что заметно увеличивает эксплуатационную сложность.
Что произойдёт с подом, если нода, на которой он работает, выйдет из строя?
Kubernetes автоматически обнаружит недоступность ноды и, если под управляется контроллером вроде Deployment (а не запущен как одиночный под напрямую), автоматически запустит новую копию пода на одной из оставшихся доступных нод, восстанавливая нужное число работающих реплик без ручного вмешательства администратора.
Нужен ли отдельный балансировщик нагрузки при использовании Kubernetes?
Объект Service типа LoadBalancer в managed Kubernetes у облачных провайдеров обычно автоматически создаёт и настраивает внешний балансировщик нагрузки провайдера, направляющий трафик на нужные поды, но в самостоятельно развёрнутом кластере без такой интеграции эту роль чаще берёт на себя отдельный компонент вроде Ingress-контроллера, который тоже нужно развернуть и настроить отдельно.
Дешевле ли Kubernetes, чем несколько обычных VPS для того же приложения?
Не обязательно, и часто наоборот — управляемый Kubernetes добавляет собственную стоимость управления control plane сверх стоимости самих рабочих нод, а несколько отдельных VPS для небольшого или среднего проекта, где не нужна автоматизация масштабирования и восстановления, зачастую обходятся дешевле при сопоставимой вычислительной мощности.
Что такое namespace в Kubernetes?
Логическая изоляция ресурсов внутри одного физического кластера — namespace позволяет разделить, например, ресурсы разработки, тестирования и production или ресурсы разных команд в рамках одного и того же кластера, не разворачивая для каждого окружения отдельный физический кластер.
Можно ли постепенно перейти с обычных VPS на Kubernetes, а не сразу целиком?
Да, распространённая практика — контейнеризовать приложение через Docker ещё до перехода на Kubernetes и научиться его надёжно эксплуатировать в этом виде (например, через Docker Compose), поскольку сам переход на Kubernetes требует, чтобы приложение уже было упаковано в контейнеры, а привыкание к контейнеризации отдельно от оркестрации снижает число одновременных незнакомых концепций при последующем переходе.
Как оплачивать услуги?
Оплата помесячная, для облачных серверов доступна почасовая тарификация. Принимаются карты, банковские переводы и электронные кошельки.
Есть ли круглосуточная поддержка?
Да, дежурные инженеры на связи 24/7.
Выдаёте ли закрывающие документы?
Да, предоставим необходимые документы для оплаты.
Как оставить заявку?
Заполните форму на странице или нажмите «Заказать» — мы свяжемся и поможем с подбором.