WireGuard: разворачиваем свой VPN на VPS
Устанавливаем WireGuard на VPS, настраиваем серверный и клиентский конфиги, открываем нужный порт в firewall и разбираем практические сценарии применения собственного VPN.
Зачем разворачивать собственный VPN на VPS
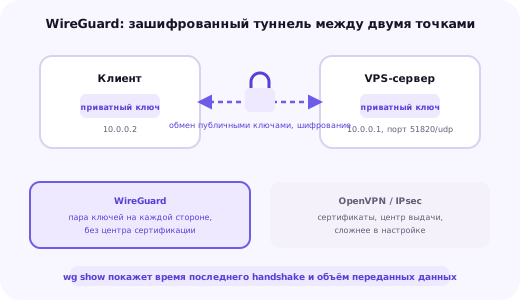
VPN (Virtual Private Network) создаёт зашифрованный туннель между двумя точками поверх обычного интернета, будто эти точки соединены напрямую в одной локальной сети. Собственный VPN-сервер на VPS — практичная альтернатива и коммерческим VPN-сервисам (полный контроль над сервером и данными, отсутствие стороннего посредника), и полностью открытому доступу к внутренним сервисам из интернета напрямую.
Типичные практические сценарии: безопасный удалённый доступ администратора к панели управления базой данных или другим внутренним интерфейсам сервера без публикации их портов напрямую в интернет; соединение нескольких серверов инфраструктуры в единую приватную сеть, где они доверяют друг другу без дополнительной аутентификации на каждом запросе; подключение офисной сети к облачной инфраструктуре, чтобы сотрудники обращались к внутренним ресурсам так, будто они физически находятся в офисе.
WireGuard — современный протокол VPN, выделяющийся простотой конфигурации, компактной кодовой базой и работой на уровне ядра Linux, что даёт заметно более высокую производительность и меньшую задержку по сравнению со старыми протоколами вроде OpenVPN или IPsec, требующими более громоздкой настройки.
Почему WireGuard, а не OpenVPN или IPsec
OpenVPN и IPsec — проверенные временем протоколы, но обладающие существенным техническим долгом: OpenVPN работает целиком в пользовательском пространстве (не в ядре), что добавляет накладные расходы на каждый пакет, а его кодовая база и гибкая настройка шифров исторически были источником немалого числа уязвимостей за годы существования проекта. IPsec, в свою очередь, славится сложностью настройки и обилием несовместимых между собой реализаций у разных производителей оборудования.
WireGuard стремится быть настолько простым, насколько это в принципе возможно для протокола VPN, при этом оставаясь быстрым и криптографически современным — сложность конфигурации исторически была одной из главных причин ошибок в развёртывании VPN.
Общая идея, положенная в основу проекта WireGuard
Ключевое архитектурное отличие WireGuard — работа непосредственно на уровне ядра Linux (начиная с версии ядра 5.6, для более старых систем существует модуль, устанавливаемый отдельно), что резко снижает накладные расходы на обработку каждого пакета по сравнению с решениями, работающими в пользовательском пространстве. Вторая особенность — WireGuard не даёт администратору выбирать набор шифров, как OpenVPN, а использует единственный, заранее зафиксированный современный набор криптографических алгоритмов, что снимает с администратора риск случайно настроить более слабое, чем нужно, шифрование.
Практическое следствие для VPS — минимальное потребление CPU и памяти самим VPN-сервером даже под нагрузкой, что особенно ценно на небольших тарифах, где ресурсы сервера и так распределены между несколькими сервисами.
Установка WireGuard на сервере
В большинстве современных дистрибутивов Linux WireGuard уже включён в стандартные репозитории — установка сводится к одной команде.
apt update
apt install wireguard -y
Пакет устанавливает как саму реализацию протокола (интегрированную в ядро на современных системах), так и утилиты командной строки wg и wg-quick, через которые настраивается и управляется туннель.
wg --version
lsmod | grep wireguard
Генерация ключей
WireGuard не использует инфраструктуру сертификатов, как OpenVPN, — вместо этого каждый участник сети (сервер и каждый клиент) имеет собственную пару ключей: приватный, который никогда никому не передаётся, и публичный, которым участники обмениваются друг с другом для установления доверия.
wg genkey | tee server_private.key | wg pubkey > server_public.keyКоманда генерирует случайный приватный ключ, сохраняет его в файл server_private.key, и через конвейер сразу вычисляет соответствующий публичный ключ, сохраняя его в server_public.key. Точно такая же пара ключей генерируется отдельно для каждого клиента, который будет подключаться к серверу.
chmod 600 server_private.keyПриватный ключ по своей роли эквивалентен паролю или приватной части SSH-ключа — права доступа к файлу стоит сразу ограничить так, чтобы прочитать его мог только владелец, и ни при каких обстоятельствах не передавать приватный ключ по незащищённым каналам вроде обычной электронной почты или мессенджера без дополнительного шифрования.
Конфигурация сервера: wg0.conf
Конфигурация интерфейса WireGuard на сервере описывается текстовым файлом, обычно /etc/wireguard/wg0.conf, состоящим из секции Interface (описывающей сам сервер) и одной или нескольких секций Peer (по одной на каждого клиента, которому разрешено подключаться).
# /etc/wireguard/wg0.conf на сервере
[Interface]
Address = 10.0.0.1/24
ListenPort = 51820
PrivateKey = <приватный_ключ_сервера>

[Peer]
PublicKey = <публичный_ключ_клиента>
AllowedIPs = 10.0.0.2/32
Address задаёт IP-адрес самого сервера внутри приватной VPN-сети (в примере — 10.0.0.1, отдельная адресация, не связанная с реальным публичным IP сервера), ListenPort — UDP-порт, на котором сервер ожидает входящие подключения (51820 — порт по умолчанию, но его можно изменить на любой другой), PrivateKey — приватный ключ самого сервера.
Каждая секция Peer описывает одного разрешённого клиента: PublicKey — публичный ключ этого клиента (не сервера), AllowedIPs — какой диапазон адресов внутри VPN разрешено использовать этому конкретному клиенту и, одновременно, для какого диапазона адресов сервер будет направлять трафик именно этому клиенту при получении пакетов, предназначенных туда.
wg-quick up wg0
systemctl enable wg-quick@wg0
Конфигурация клиента
Конфигурация на стороне клиента зеркально похожа на серверную, с той разницей, что вместо множества Peer обычно указывается всего один — сам сервер, к которому подключается клиент.
# конфигурация на клиенте
[Interface]
Address = 10.0.0.2/24
PrivateKey = <приватный_ключ_клиента>
DNS = 1.1.1.1

[Peer]
PublicKey = <публичный_ключ_сервера>
Endpoint = 203.0.113.10:51820
AllowedIPs = 10.0.0.0/24
PersistentKeepalive = 25
Endpoint указывает публичный IP-адрес (или доменное имя) сервера и порт, на котором тот ожидает подключения, — это единственное место в клиентском конфиге, где нужен реально доступный извне адрес. AllowedIPs здесь определяет, какой трафик клиента направлять через туннель: значение 10.0.0.0/24 отправляет через VPN только трафик к внутренней сети, тогда как 0.0.0.0/0 направило бы весь интернет-трафик клиента через сервер VPN.
PersistentKeepalive = 25 заставляет клиента отправлять служебный пакет серверу каждые 25 секунд, даже когда реального трафика нет, — это особенно важно для клиентов за NAT (например, из домашней или мобильной сети), где без такого «поддержания жизни» соединение через некоторое время простоя может быть разорвано промежуточным оборудованием провайдера, и серверу придётся ждать нового пакета от клиента, чтобы возобновить связь.
Итоговый файл конфигурации клиента удобно превратить в QR-код для мобильных приложений WireGuard (доступны для iOS и Android) — это избавляет от ручного набора длинных ключей на экране телефона и снижает риск опечатки при переносе конфигурации.
Открытие порта в firewall
WireGuard использует протокол UDP, а не TCP, — при настройке правил firewall на сервере важно не перепутать протокол, иначе подключение никогда не установится, а диагностика проблемы усложнится тем, что UDP по своей природе не даёт клиенту явного сообщения об отказе, в отличие от TCP.
ufw allow 51820/udp
ufw status
Если сервер настроен через ufw, достаточно одной команды выше; при работе напрямую с iptables правило выглядит немного иначе, добавляя разрешение именно для UDP-трафика на нужный порт во входящей цепочке. Подробный разбор синтаксиса обоих инструментов и общей логики firewall на Linux — в отдельной статье.
iptables -A INPUT -p udp --dport 51820 -j ACCEPTПомимо firewall на самом сервере, стоит проверить, не блокирует ли этот же UDP-порт панель управления облачной инфраструктурой хостинг-провайдера (отдельный уровень firewall на уровне виртуализации, независимый от настроек внутри самой операционной системы) — на некоторых провайдерах входящий трафик по нестандартным портам по умолчанию заблокирован именно на этом внешнем уровне, и правило внутри сервера само по себе проблему не решит.
Маршрутизация и IP forwarding
Чтобы сервер WireGuard мог не только принимать подключения, но и пересылать трафик между клиентами или из VPN-сети в остальной интернет (например, если нужен полноценный VPN-выход, а не только доступ к внутренним ресурсам), на сервере должна быть включена пересылка IP-пакетов (IP forwarding), выключенная по умолчанию на большинстве систем.
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Без этого шага сервер WireGuard будет успешно принимать зашифрованные пакеты от клиентов и расшифровывать их, но не сможет передать их дальше по назначению — соединение будет технически установлено (wg show покажет успешный handshake), но реальный трафик через туннель ходить не будет.
Для сценария полноценного VPN-выхода в интернет через сервер дополнительно нужно настроить NAT-маскарадинг (masquerade) на исходящем сетевом интерфейсе сервера — это стандартная практика для схемы, где клиент направляет через VPN весь свой интернет-трафик (AllowedIPs = 0.0.0.0/0), а не только доступ к внутренней приватной сети.
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADEПрактические сценарии использования
Безопасный административный доступ к инфраструктуре — вместо публикации портов баз данных, панелей мониторинга или административных интерфейсов напрямую в интернет (даже за паролем — риск brute-force и уязвимостей самого интерфейса никуда не девается), эти сервисы настраиваются на приём подключений только с адресов внутри VPN-сети, а доступ к ним получают только те, кто подключён через WireGuard.
Объединение нескольких серверов в приватную сеть — если инфраструктура состоит из нескольких VPS (веб-сервер, база данных, сервер очередей), WireGuard позволяет им обращаться друг к другу по приватным адресам внутри VPN-туннеля вместо публичных IP-адресов, снижая поверхность атаки для трафика между собственными серверами, который в противном случае шёл бы через публичный интернет в открытом или дополнительно шифруемом на уровне приложения виде.
Подключение офисной сети к облачной инфраструктуре — сотрудники получают доступ к внутренним ресурсам (файловым хранилищам, внутренним панелям, тестовым окружениям) так, будто физически находятся в одной сети с сервером, без необходимости публиковать эти ресурсы в открытый интернет и без VPN-оборудования уровня предприятия, часто избыточного для небольшой или средней компании.
Обход геоблокировки и приватный выход в интернет — менее относящийся к серверной инфраструктуре, но частый практический сценарий: VPS в нужном географическом регионе как личная точка выхода в интернет, дающая контроль над собственными данными в отличие от использования стороннего коммерческого VPN-сервиса.
Проверка состояния и диагностика
Основной инструмент диагностики работающего туннеля — команда wg show, выводящая по каждому peer время последнего успешного handshake и объём переданных и полученных данных.
wg showРастущее время «последнего handshake» без появления новых данных — верный признак того, что клиент либо не пытался подключиться вовсе, либо его пакеты не доходят до сервера (чаще всего из-за закрытого порта в firewall на одной из сторон). Полностью отсутствующая строка handshake означает, что подключение не было установлено ни разу с момента запуска интерфейса.
journalctl -u wg-quick@wg0 -f
ping 10.0.0.1
Если handshake проходит успешно, но ping внутри VPN-сети не работает, вероятная причина — не настроенный IP forwarding на сервере (разобранный в предыдущем разделе) или неверно указанный AllowedIPs, из-за которого сервер не знает, куда направлять пакеты, предназначенные конкретному клиенту.
Несколько клиентов и объединение офиса с VPS
Для подключения нескольких клиентов к одному серверу WireGuard в конфигурацию сервера просто добавляется ещё одна секция Peer на каждого нового клиента — с уникальной парой ключей и уникальным адресом внутри VPN-подсети, не пересекающимся с уже выданными.
[Peer]
PublicKey = <публичный_ключ_клиента_2>
AllowedIPs = 10.0.0.3/32

[Peer]
PublicKey = <публичный_ключ_клиента_3>
AllowedIPs = 10.0.0.4/32
Сценарий «офис — VPS» отличается от простого клиентского подключения тем, что через один туннель нужно пропускать трафик не одного устройства, а целой внутренней сети офиса. В этом случае на стороне офиса разворачивается WireGuard на пограничном маршрутизаторе (или отдельном небольшом сервере внутри офисной сети), и в AllowedIPs с обеих сторон указывается не одиночный адрес с маской /32, а вся подсеть офиса — например, 192.168.10.0/24, — после чего сервер и офисный маршрутизатор начинают маршрутизировать трафик друг для друга как для целой сети, а не только для одного адреса.
При таком site-to-site сценарии важно заранее убедиться, что подсети по обе стороны туннеля не пересекаются (например, офис использует 192.168.10.0/24, а сама VPN-подсеть — 10.0.0.0/24) — совпадающие диапазоны адресов приведут к неоднозначной маршрутизации, при которой часть пакетов будет теряться или уходить не туда, куда ожидалось, без явного сообщения об ошибке на уровне самого WireGuard.
Чек-лист развёртывания WireGuard на VPS
Шаг 1. Установите пакет wireguard из стандартного репозитория дистрибутива на сервере.
Шаг 2. Сгенерируйте отдельную пару ключей для сервера и для каждого клиента, ограничив права доступа к приватным ключам.
Шаг 3. Составьте wg0.conf на сервере с адресом внутри VPN-сети, портом и секцией Peer для каждого клиента.
Шаг 4. Составьте зеркальный конфиг на каждом клиенте с адресом Endpoint сервера и нужным значением AllowedIPs.
Шаг 5. Откройте нужный UDP-порт в firewall сервера (и, при необходимости, на уровне панели управления хостинг-провайдера) и включите IP forwarding, если сервер должен пересылать трафик.
Шаг 6. Проверьте соединение командой wg show и тестовым ping внутри VPN-сети с каждого клиента после первого запуска туннеля.
Итог: простой и быстрый VPN для собственной инфраструктуры
WireGuard закрывает практическую задачу — защищённый доступ к внутренним сервисам и объединение нескольких серверов в приватную сеть — заметно проще, чем это исторически было принято с OpenVPN или IPsec, при этом не уступая им в криптографической надёжности и превосходя по производительности за счёт работы на уровне ядра.
Минимальная конфигурация из нескольких строк на сервере и на клиенте, разобранная в статье, покрывает большинство практических сценариев — от единичного административного доступа до объединения десятков серверов инфраструктуры в единую приватную сеть.
Если нужна помощь с настройкой WireGuard или другой схемы защищённого доступа к инфраструктуре на конкретном VPS — оставьте заявку внизу страницы, поможем спроектировать и развернуть VPN под задачи вашего проекта.
Почему стоит выбрать нас
Быстрый запуск
Подберём конфигурацию и развернём проект в день обращения.
Надёжность
NVMe-диски, защита от DDoS и резервные копии по расписанию.
Поддержка 24/7
Дежурные инженеры на связи в любое время суток.
Настройка под ключ
Установим CMS, настроим веб-сервер, SSL и почту за вас.
Перенос без простоя
Аккуратно перенесём сайт и базу данных на новый сервер.
Прозрачные цены
Актуальные тарифы и честный подбор без навязывания.
Вопросы и ответы
Чем WireGuard принципиально отличается от OpenVPN?
WireGuard использует значительно меньшую и современную кодовую базу (несколько тысяч строк кода против сотен тысяч у OpenVPN), встроен непосредственно в ядро Linux начиная с версии 5.6, за счёт чего работает быстрее и с меньшей задержкой, и использует фиксированный современный набор криптографических алгоритмов вместо настраиваемого набора шифров у OpenVPN.
Нужен ли статический публичный IP для сервера WireGuard?
Нужен постоянный (не обязательно статический в смысле выделенного, но не меняющийся часто) адрес или доменное имя, к которому клиенты будут подключаться, — большинство VPS уже имеют такой постоянный публичный IP-адрес по умолчанию, что делает VPS удобной площадкой для собственного VPN-сервера.
Что произойдёт, если потерять приватный ключ клиента?
Ничего критичного для безопасности сервера — просто удалите соответствующую запись Peer из конфигурации сервера, сгенерируйте новую пару ключей для этого клиента и добавьте её заново; старый потерянный ключ без соответствующей записи на сервере бесполезен для подключения.
Можно ли настроить WireGuard так, чтобы через VPN шёл только трафик к внутренним сервисам, а не весь интернет-трафик клиента?
Да, это настраивается полем AllowedIPs в конфигурации клиента — если указать там только подсеть внутренней сети (например, 10.0.0.0/24) вместо 0.0.0.0/0, через туннель будет маршрутизироваться только трафик к этой подсети, а весь остальной интернет-трафик пойдёт напрямую в обход VPN.
Почему подключение не устанавливается, хотя конфиги на сервере и клиенте выглядят правильно?
Самая частая причина — закрытый UDP-порт WireGuard в firewall сервера или у хостинг-провайдера; в отличие от TCP, при блокировке UDP-порта клиент обычно не получает никакого явного сообщения об ошибке, просто handshake никогда не завершается.
Использует ли WireGuard сертификаты, как OpenVPN?
Нет, WireGuard устроен проще — вместо инфраструктуры сертификатов используется пара ключей (публичный и приватный) для каждого участника, а доверие устанавливается явным добавлением публичного ключа одной стороны в конфигурацию другой, без центра сертификации.
Как проверить, что туннель WireGuard реально работает и передаёт трафик?
Командой wg show, которая покажет для каждого peer время последнего handshake и объём переданных и полученных данных — если время последнего handshake растёт (клиент никогда не подключался или подключение оборвано), а трафик не увеличивается, соединение неактивно.
Сколько ресурсов VPS нужно для VPN-сервера на несколько клиентов?
Совсем немного — WireGuard работает на уровне ядра и крайне эффективен по потреблению CPU и памяти; для VPN на несколько десятков клиентов с обычной офисной нагрузкой достаточно самого минимального тарифа VPS, если только сам туннель не используется для передачи действительно больших объёмов трафика.
Как оплачивать услуги?
Оплата помесячная, для облачных серверов доступна почасовая тарификация. Принимаются карты, банковские переводы и электронные кошельки.
Есть ли круглосуточная поддержка?
Да, дежурные инженеры на связи 24/7.
Выдаёте ли закрывающие документы?
Да, предоставим необходимые документы для оплаты.
Как оставить заявку?
Заполните форму на странице или нажмите «Заказать» — мы свяжемся и поможем с подбором.